
Sådan beregner du, hvad et cyberangreb koster din SMV
Hver time tæller, når sikkerheden brister. Når du vurderer, hvad koster et cyberangreb for en SMV, er nedetid kun én del af regnestykket. Gendannelse af systemer og data, tabt produktivitet og forsinkede leverancer kan også belaste økonomien.
Det kan være svært at sætte et præcist beløb på risikoen. Den samlede omkostning afhænger blandt andet af, hvor længe driften er påvirket, hvilke data der er ramt, og hvor meget arbejde der kræves for at genoprette systemerne.
Her får du en praktisk metode til at beregne mulige udgifter til driftstop, tabt arbejdstid, gendannelse og bøder. Du får også overblik over, hvordan et tydeligt beredskab fra DCA Logic kan begrænse konsekvenserne og hjælpe virksomheden tilbage i normal drift.
Vigtigste pointer
- Beregn de samlede konsekvenser ved at medregne både direkte genopretning og forsinkelser i virksomhedens arbejde.
- Vurder risikoen for databrud særskilt, og få overblik over, hvad der kan udløse bøder efter databeskyttelsesreglerne.
- Kortlæg, hvilke arbejdsgange der er mest kritiske, så I kan prioritere indsatsen, hvis systemer bliver utilgængelige.
- Test sikkerhedskopier og gør beredskabsplanen konkret, så medarbejderne ved, hvad de skal gøre ved en hændelse.
- Overvej, om en VPN-router passer ind i virksomhedens netværksbehov som led i arbejdet med driftssikkerhed.
Hvad koster et cyberangreb?
Beregn både sandsynligheden for et angreb og konsekvenserne for jeres drift, økonomi og kunder.
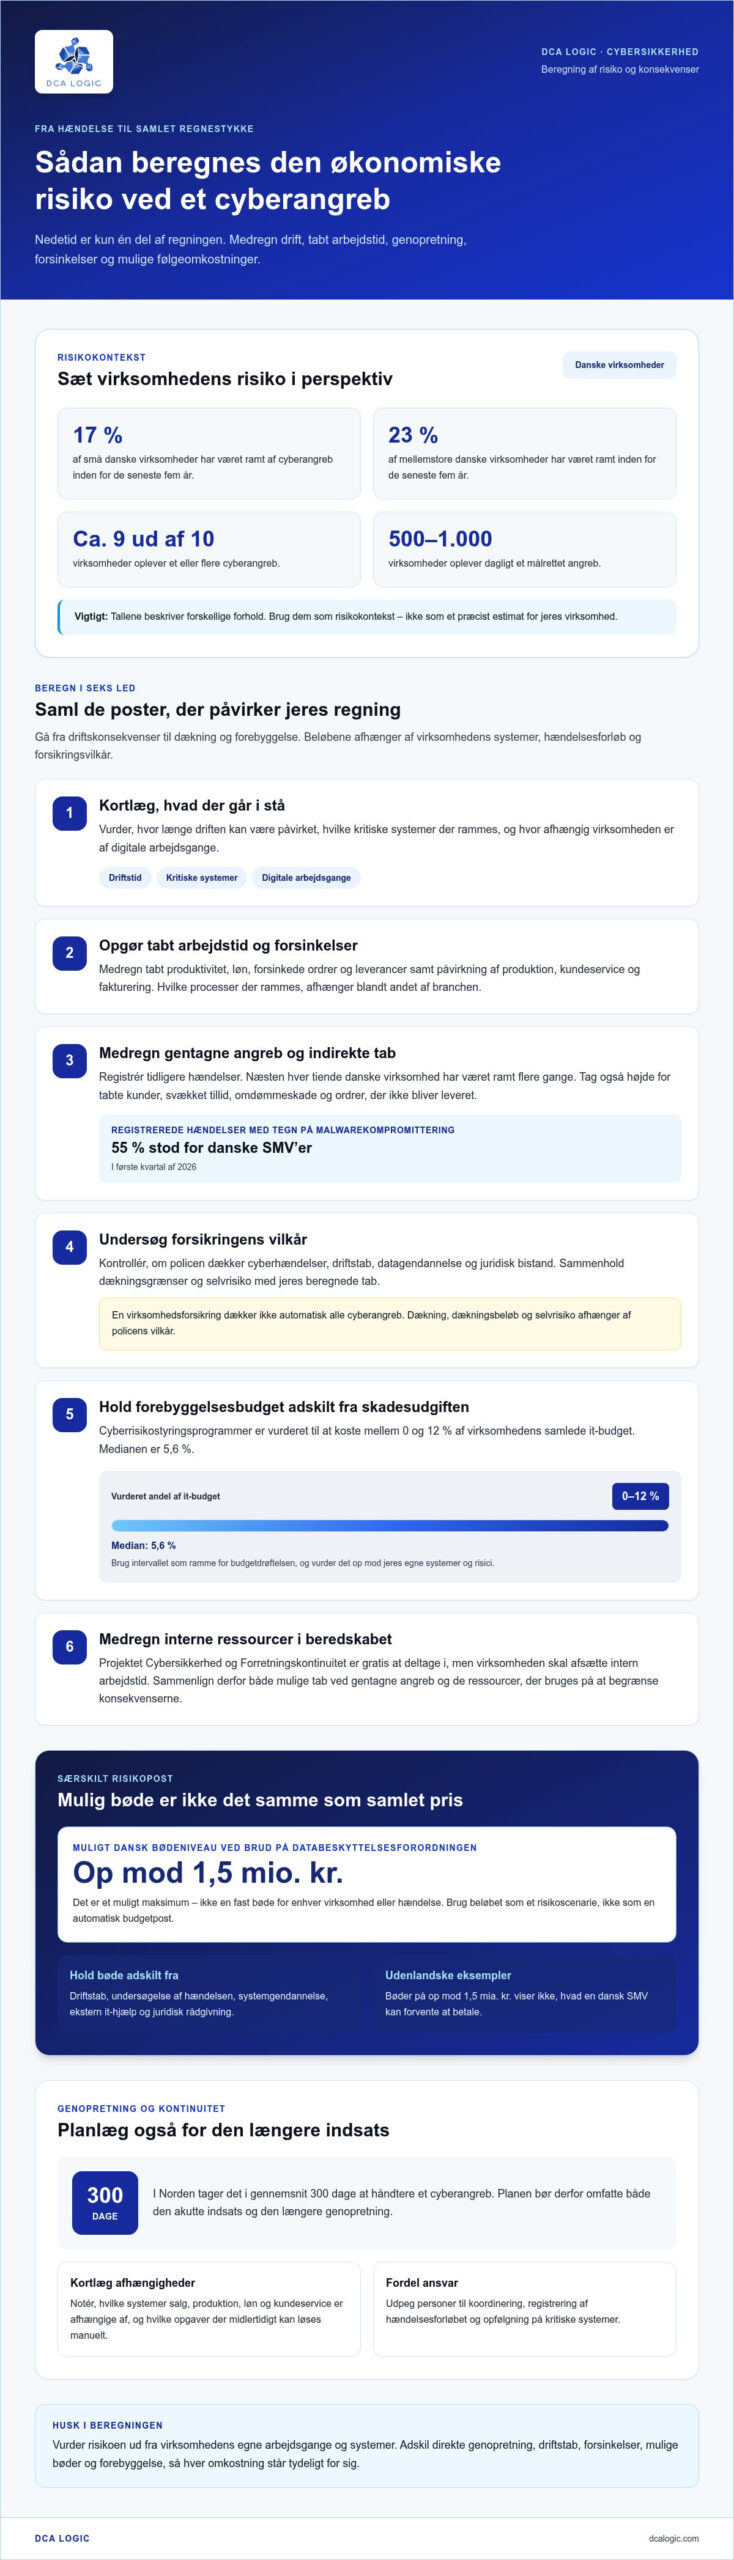
- Start med at placere virksomhedens risiko i en realistisk dansk sammenhæng. 17 % af små danske virksomheder og 23 % af mellemstore danske virksomheder har været ramt af cyberangreb inden for de seneste fem år. Omkring 9 ud af 10 virksomheder oplever et eller flere cyberangreb, og mellem 500 og 1000 virksomheder oplever dagligt et målrettet angreb. Tallene beskriver forskellige forhold, så brug dem som risikokontekst, ikke som et præcist estimat for jeres virksomhed.
-
Vurder prisforskelle efter størrelse og branche
Opdel beregningen efter medarbejderantal, kritiske systemer og afhængighed af digitale arbejdsgange. pr. dag. Beløbet afhænger blandt andet af, hvor længe driften står stille, og hvor meget omsætning der går tabt.
Branchen har især betydning for, hvilke processer der rammes: produktion, levering, kundeservice eller fakturering. Medregn derfor ikke kun løn, men også forsinkede ordrer og de ressourcer, der kræves for at genoprette driften.
-
Medregn gentagne angreb og indirekte tab
Registrer tidligere hændelser, og beregn, hvad gentagne angreb kan betyde for jeres samlede omkostning. Næsten hver tiende danske virksomhed har været ramt flere gange. Danske små og mellemstore virksomheder stod for 55 pct. af registrerede hændelser med tegn på malwarekompromittering i første kvartal af 2026.
Medregn også tabte kunder, svækket tillid og omdømmeskade. De indirekte tab kan opstå, hvis kunder ikke får leveret eller bliver usikre på, hvordan virksomheden håndterer deres oplysninger. Indregn derfor forsinkede leverancer og tabte ordrer, ikke kun den tekniske genopretning.
-
Undersøg forsikringsdækning og selvrisiko
Læs forsikringspolicen, og undersøg, om den dækker cyberhændelser, driftstab, datagendannelse og juridisk bistand. En virksomhedsforsikring dækker ikke automatisk alle cyberangreb. Dækning, dækningsbeløb og selvrisiko afhænger af policens vilkår, så beløbene kan ikke vurderes på tværs af virksomheder uden at kende de konkrete vilkår.
Sammenhold dækningsgrænser og selvrisiko med jeres beregnede tab. Undersøg også krav til dokumentation og anmeldelse, så I ved, hvilke handlinger der kan påvirke erstatningen.
- Adskil forebyggelsesbudgettet fra udgiften efter et angreb. Cyberrisikostyringsprogrammer er vurderet til at koste mellem 0 og 12 % af virksomhedens samlede it-budget, med en median på 5,6 %. Brug andelen som ramme for budgetdrøftelsen, og vurder den op mod jeres egne systemer, driftskritiske funktioner og risici.
- Undersøg, om virksomheden passer til projektet Cybersikkerhed og Forretningskontinuitet. Deltagelse er gratis, men kræver, at virksomheden afsætter arbejdstid internt. Medregn derfor medarbejdernes tid, når I sammenligner projektets ressourceforbrug med andre indsatser. Beregningen bør vise både mulige tab ved gentagne angreb og de ressourcer, der skal bruges for at begrænse konsekvenserne.
Bøder for brud på databeskyttelsesforordningen
Medtag en mulig bøde særskilt fra udgifter til driftstab og genopretning. Et brud på databeskyttelsesforordningen forventes at kunne koste op mod 1,5 millioner kr. i Danmark. Det er et muligt maksimum, ikke en fast bøde for enhver virksomhed eller hændelse. Brug derfor beløbet som et risikoscenarie, ikke som en automatisk post i budgettet.
- Skeln mellem en mulig bøde og de øvrige omkostninger. Et databrud kan også kræve undersøgelse af hændelsen, ekstern it-hjælp, systemgendannelse og juridisk rådgivning. Opgør hver post for sig, så en mulig bøde ikke fremstår som den samlede pris. Hvis personoplysninger er berørt, registrer hvilke systemer og oplysninger hændelsen omfattede.
- Lav et konkret scenarie for virksomhedens data. Beskriv eksempelvis, hvad der sker, hvis et angreb giver uvedkommende adgang til kundeoplysninger, eller medarbejdere mister adgang til systemer med persondata. Notér, hvilke funktioner der påvirkes, hvilke data der kan være berørt, og hvilke ressourcer undersøgelsen kræver. Det giver et mere brugbart grundlag for at vurdere den økonomiske risiko.
- Hold danske tal adskilt fra udenlandske eksempler. Udenlandske eksempler på brud på databeskyttelsesregler peger på bøder på op mod 1,5 milliard kr. Det beløb viser ikke, hvad en dansk SMV kan forvente at betale. Brug det derfor ikke som budgetpost eller som sammenligningsgrundlag uden at forklare, at eksemplet kommer fra udlandet.
- Beregn også udgifterne til håndtering. En mulig bøde er kun én del af risikoen. Timer brugt på at undersøge bruddet og genoprette systemer kan også påvirke den samlede regning. Medregn eventuel ekstern bistand og juridisk rådgivning. Vurder posterne ud fra virksomhedens egne systemer og det konkrete forløb, ikke alene ud fra bødemaksimum.
- Brug scenarierne til at prioritere forebyggelse og beredskab. Notér, hvem der skal samle oplysninger om hændelsen, og hvordan forløbet dokumenteres. Ved mistanke om kompromitterede personoplysninger bør virksomheden kontakte Datatilsynet. En kort, skriftlig oversigt gør det lettere at samle relevante oplysninger og følge op.
Cybersikkerhed og forretningskontinuitet
- Kortlæg først de arbejdsgange, der skal fortsætte under et angreb. Notér, hvilke systemer salg, produktion, løn og kundeservice afhænger af. En ordreproces kan eksempelvis kræve både adgang til lagerdata og fakturering. Når afhængighederne er tydelige, kan I prioritere, hvilke funktioner der skal genetableres først, og hvilke opgaver medarbejderne midlertidigt kan løse manuelt.
- Udpeg ansvarlige personer til hændelseshåndtering, og skriv deres opgaver ned. Én person kan koordinere beslutninger, mens andre registrerer hændelsesforløbet og følger op på kritiske systemer. I Norden tager det i gennemsnit 300 dage at håndtere et cyberangreb. Det understreger, hvorfor planen bør dække både den akutte indsats og den længere genopretning.
- Test, om virksomheden kan fortsætte arbejdet uden sine vigtigste it-systemer. Vælg eksempelvis en arbejdsgang, hvor medarbejdere modtager ordrer, men ikke kan se lagerstatus. Aftal, hvordan oplysninger registreres midlertidigt, hvem der godkender handlinger, og hvordan data overføres, når systemerne er genetableret. En konkret øvelse afdækker flaskehalse, før et reelt angreb skaber forsinkelser.
- Vurder indsatsen bredt, så beredskabet ikke kun handler om teknisk udstyr. Cybersikkerhed handler også om medarbejdernes opmærksomhed og virksomhedens it-kultur. Otte ud af ti danske virksomheder oplever, at det er svært at følge med den digitale udvikling, herunder it-sikkerhed og cyberkriminalitet. Gør derfor roller, rapporteringsveje og beslutningsansvar tydelige i den daglige drift.
- Kombinér tekniske og organisatoriske tiltag i planen. Kombinationen af et incident response-team, udbredt kryptering og awareness-træning kan reducere omkostningerne ved et sikkerhedsbrud med omkring 33 %. Brug det som begrundelse for at vurdere hele indsatsen samlet, ikke kun enkelte værktøjer. Aftal også, hvem der skal isolere berørte systemer, og hvem der dokumenterer hændelsen.
- Gør forretningskontinuitet til en løbende ledelsesopgave. En tredjedel af danske virksomheder ser et større behov for at forbedre datasikkerhedsprocesserne. Gennemgå derfor planen, når arbejdsgange eller systemer ændres, og afhold øvelser med relevante medarbejdere. Et databrud i Skandinavien koster i gennemsnit 15 millioner kr., så genopretning, kundekontakt og ansvar bør indgå i samme beredskab.
Virksomheder kan også bruge eksterne erfaringer til at sætte beredskabet i perspektiv. Projektet søger 50 casevirksomheder til at kortlægge deres modenhed inden for cybersikkerhed og forretningskontinuitet. 38 % af de store danske virksomheder har været udsat for cyberangreb inden for de seneste fem år, hvilket viser, at truslen også rammer store aktører.
Demants ransomwareangreb i 2019 skønnes at have kostet 550-650 millioner DKK, inklusive en fratrukket forsikringsdækning på 100 millioner DKK. Supporters fremhæver, at virksomheder, der er direkte eller indirekte omfattet af NIS2, kan have grund til at betale ekstra for sikkerhed. Myndigheder og sikkerhedseksperter anbefaler generelt, at virksomheder ikke betaler løsesum ved ransomware-angreb. Afklar derfor på forhånd, hvem der træffer beslutninger under et angreb, og hvilke handlemuligheder virksomheden vil følge.
Driftstop og tabt produktivitet
- Begynd beregningen med den arbejdstid, virksomheden ikke kan bruge produktivt. ved én dags total nedetid, før omsætningstab. Brug eksemplet som model: medarbejderantal, lønniveau og nedetid bestemmer lønposten. Skeln mellem medarbejdere, der ikke kan arbejde, og dem, der fortsat løser opgaver manuelt.
- Opdel derefter driften i funktioner, og vurder hver funktion for sig. Hvis ordresystemet er utilgængeligt, kan salg miste overblikket over ordrer, mens lageret stadig kan arbejde. Hvis faktureringen også er ramt, kan leverancer gennemføres uden rettidig fakturering. Registrer derfor, hvilke systemer og arbejdsgange der er påvirket, og hvilke opgaver medarbejderne stadig kan udføre uden adgang.
- Medtag forsinkelser, som fortsætter efter systemerne er genoprettet. En virksomhed med 40 medarbejdere kan efter tre dages nedetid have forsinkede leverancer og udskudt fakturering. Opdel den økonomiske effekt i forsinkede ordrer, ekstraarbejde og betalinger, der først kan sendes senere. Skeln mellem tab, der kan indhentes efterfølgende, og indtægter, virksomheden risikerer at miste permanent.
- Beregn særskilt, hvor meget ekstraarbejde der kræves for at indhente efterslæbet. Efter genetablering kan medarbejdere skulle registrere ordrer igen, afstemme lagerdata eller genudsende fakturaer. Notér, hvilke afdelinger der løser opgaverne, og om deres normale arbejde samtidig bliver forsinket. Så bliver den samlede produktivitetsbelastning synlig, også når den ikke fremgår af opgørelsen over nedetid.
- Sammenlign til sidst scenarier med forskellig varighed og påvirkning. Beregn først total nedetid og derefter delvis drift, hvor enkelte funktioner fortsat virker. Brug de samme poster i begge scenarier: løn, forsinkede leverancer, udsat fakturering og ekstraarbejde. Så kan ledelsen se, hvordan varigheden påvirker omkostningerne, og prioritere de systemer, der reducerer virksomhedens væsentligste risici.
Når beregningen skal bruges til at prioritere beredskab, bør virksomheden først afklare, om den falder inden for projektets målgruppe. Deltagende virksomheder skal være produktionsvirksomheder med leverandørrelation eller anden relation til forsvarsindustrien eller IT- og kommunikationsteknologi-industrien. Brug afgrænsningen til at holde arbejdet rettet mod de virksomheder og relationer, projektet omfatter. Beskriv kort virksomhedens relation, og hvilke dele af produktionen eller leverandørsamarbejdet vurderingen omfatter. Så bliver det lettere at knytte nedetidens konsekvenser til virksomhedens drift og prioritere de opgaver, der skal fortsætte, når systemer ikke er tilgængelige.
Projektet anbefaler, at virksomhedens tværfunktionelle team så vidt muligt omfatter medarbejdere fra salg, indkøb, produktion, produktudvikling, IT og økonomi. Brug teamet til at gennemgå beregningsforudsætningerne på tværs af funktionerne, så vurderingen ikke kun bygger på den afdeling, der først mærker afbrydelsen. Sammenhold, hvilke opgaver der afhænger af de berørte systemer, hvilke der kan fortsætte, og hvordan forsinkelser i én funktion påvirker de andre. Lad hver funktion beskrive relevante arbejdsgange og det ekstraarbejde, der kan opstå efter genetablering. Saml oplysningerne i samme beregningsgrundlag, og markér usikre forudsætninger. Så får ledelsen et fælles grundlag for at sammenligne konsekvenser og vælge, hvilke afhængigheder der først skal undersøges nærmere.
Forebyggelse og beredskab
Cyberrisikostyringsprogrammer vurderes til mellem 0 og 12 % af virksomhedens samlede it-budget, med en median på 5,6 %. Sammenhold investeringen med mulige tab ved driftstop, datagendannelse og tabt produktivitet. Forebyggelse kan ikke fjerne alle risici, men et konkret beredskab kan begrænse, hvor længe et angreb påvirker virksomhedens drift.
- Test virksomhedens sikkerhedskopier, og dokumentér resultatet. En sikkerhedskopi har først praktisk værdi, når virksomheden ved, at data kan gendannes. Vælg eksempelvis en kritisk mappe eller et forretningssystem, og gennemfør en gendannelsestest. Notér, hvem der udførte testen, hvilke data der blev gendannet, og hvilke trin der krævede ekstra ressourcer.
- Aktivér multifaktorlogin på virksomhedens relevante systemer. Det tilføjer et ekstra kontroltrin ved login og kan mindske risikoen ved stjålne adgangskoder. Gennemgå også adgangsrettighederne, så medarbejdere kun har adgang til de systemer og oplysninger, deres arbejdsopgaver kræver. Medtag eksterne brugere i gennemgangen.
- Hold systemerne opdaterede, og brug endpoint-beskyttelse til at scanne enheder for skadelig software. Aftal, hvem der følger op på opdateringer, og hvordan medarbejdere indberetter mistænkelige filer eller hændelser. Ransomware kan kryptere data eller gøre dem utilgængelige. En tydelig rapporteringsvej hjælper virksomheden med at reagere, før problemet spreder sig.
- Skriv en beredskabsplan, der fordeler ansvaret under et cyberangreb. Kun hver femte danske virksomhed har en plan, hvor alle medarbejdere ved, hvad de skal gøre. Beskriv, hvem der koordinerer indsatsen, dokumenterer hændelsesforløbet og vurderer, hvilke systemer der skal isoleres. Gør instruktionerne tilgængelige uden adgang til de berørte systemer.
- Øv planen med et konkret scenarie, eksempelvis en medarbejder, der opdager krypterede filer. Aftal, hvordan teamet registrerer tidspunkt, berørte enheder og udførte handlinger. Isolér berørte systemer for at begrænse spredning, men sluk ikke automatisk for hele virksomhedens it. Det kan i nogle tilfælde gøre mere skade end gavn.
- Gennemgå planen, når virksomheden ændrer arbejdsgange eller systemer. Kontrollér, at medarbejderne kender kontaktvejen, at sikkerhedskopier stadig kan gendannes, og at adgangsrettighederne passer til arbejdsopgaverne. En løbende gennemgang gør det lettere at opdage praktiske huller, før en hændelse kræver hurtige beslutninger.
DCA Logic: TP-LINK Omada Gigabit Multi-WAN VPN Router ER605
DCA Logic tilbyder TP-LINK Omada Gigabit Multi-WAN VPN Router ER605 til virksomheder, der vurderer deres netværksopsætning som led i arbejdet med driftssikkerhed. En VPN-router kan være relevant, når virksomheden skal forbinde netværk via VPN, men den erstatter ikke en samlet plan for cybersikkerhed, sikkerhedskopiering eller håndtering af hændelser.
Vurder først, hvilke forbindelser og arbejdsgange netværket skal understøtte. Afklar derefter, hvordan en router passer ind i den eksisterende infrastruktur og virksomhedens øvrige beredskab. Det giver et konkret grundlag for at vurdere, om løsningen matcher jeres behov.
Kontakt DCA Logic for en dialog om TP-LINK Omada Gigabit Multi-WAN VPN Router ER605 og jeres netværksbehov.
Gør næste skridt konkret
Brug beregningen som beslutningsgrundlag, og udpeg en ansvarlig for at omsætte den til handling. Prioritér først de arbejdsgange, virksomheden ikke kan undvære, og fastlæg, hvem der følger op på netværk, data og adgang. Når I vurderer, hvad et cyberangreb koster for en SMV, er det også relevant at afklare, hvilke teknologiske løsninger der passer ind i jeres eksisterende drift.
DCA Logic tilbyder blandt andet TP-LINK Omada Gigabit Multi-WAN VPN Router ER605, Milesight IoT Building Gateway, EG71-L08GL-868M og intelligente skabe / Smart lockers. De løser forskellige behov, så tag udgangspunkt i virksomhedens konkrete arbejdsgange, når I vurderer relevante muligheder.
Tag næste skridt ved at samle jeres spørgsmål om netværk og driftssikkerhed. Kontakt DCA Logic om cybersikkerhed, og få en dialog om, hvordan jeres behov kan håndteres. En tydelig prioritering gør det lettere at komme videre med ro og retning.
Ofte stillede spørgsmål om cyberangreb
Hvad hvis data ikke kan genskabes?
Hvis data ikke kan genskabes, skal virksomheden først afklare, hvilke oplysninger der er gået tabt, og hvilke arbejdsgange de understøtter. Sammenhold tilgængelige kopier med e-mails, fakturaer og andre driftsregistre for at vurdere, hvad der kan rekonstrueres. Prioritér data, der er nødvendige for at genoptage kritiske opgaver, og dokumentér beslutningerne. Det hjælper med at planlægge en praktisk genopretning og viser, hvilke processer der fortsat er påvirket.
Hvorfor bliver SMV’er ramt?
SMV’er bliver blandt andet ramt, fordi cyberangreb ofte er automatiserede og søger efter sårbarheder frem for bestemte virksomheder. En mindre virksomhed kan derfor blive ramt, selvom den ikke opfatter sig selv som et oplagt mål. Gennemgå, hvilke systemer medarbejderne bruger, og hvor adgangskoder eller forældede systemer kan skabe risiko. En konkret kortlægning af digitale arbejdsgange gør det lettere at prioritere beskyttelsen dér, hvor driften er mest afhængig af it.
Hvad koster et cyberangreb i gennemsnit for en dansk SMV?
Der findes ikke ét gennemsnitsbeløb, der beskriver alle angreb mod danske SMV’er. om dagen. Det er et estimat for daglig nedlukning, ikke en gennemsnitlig samlet pris for et cyberangreb. Regningen afhænger også af gendannelse, ekstern hjælp, forsinkede leverancer og tabt produktivitet.
Hvad er de typiske omkostninger ved ransomware for en lille virksomhed?
Ransomware kan medføre udgifter til system- og datagendannelse, ekstern it-hjælp, undersøgelse af hændelsen og udskiftning af kompromitterede enheder. Dertil kommer driftstab, hvis medarbejdere ikke kan udføre deres opgaver, eller leverancer bliver forsinket. Lav et særskilt overslag for hver post, og medregn tiden til at kontrollere gendannede data. Omfanget afhænger især af, hvilke systemer der er ramt, og hvor længe de er utilgængelige.
Hvor meget koster nedetid efter et cyberangreb pr. dag for en SMV?
om dagen. Beløbet er et pejlemærke for daglig nedetid, ikke et præcist regnestykke for den enkelte virksomhed. Beregn jeres eget niveau ved at medregne medarbejdernes tabte arbejdstid, opgaver på pause og forsinkede leverancer eller fakturaer. Delvis drift kan påvirke regnestykket anderledes end en total nedlukning.
Hvad koster det at genskabe data og IT-systemer efter et cyberangreb?
Udgiften til gendannelse afhænger af, hvor mange systemer og datakilder der er berørt, og hvor meget manuelt arbejde der kræves. Medregn intern arbejdstid, ekstern it-hjælp, undersøgelse af hændelsen og eventuel udskiftning af kompromitterede enheder. Skeln mellem at genskabe data fra en sikkerhedskopi og at genopbygge systemer. En testet sikkerhedskopi giver et bedre grundlag for at vurdere opgavens omfang.
Hvad koster juridisk rådgivning, krisehjælp og kundekommunikation efter et databrud?
Der findes ikke ét beløb, der dækker alle virksomheders udgifter til juridisk rådgivning og krisehåndtering. Omfanget afhænger af hændelsen, hvilke personoplysninger der er berørt, og hvor meget dokumentation der skal samles. Opgør timer til at undersøge forløbet, koordinere beslutninger og udarbejde kundekommunikation. Hold disse poster adskilt fra den tekniske genopretning, så ledelsen får overblik over både indsatsen og de nødvendige ressourcer.
Hvilke bøder kan en dansk SMV få efter et cyberangreb og brud på GDPR?
Brud på databeskyttelsesforordningen forventes at kunne koste op mod 1,5 millioner kr. i bøde. Det er et muligt beløb, ikke en automatisk bøde efter ethvert cyberangreb. Det afgørende i virksomhedens vurdering er, om personoplysninger er kompromitteret, og hvilke omkostninger hændelsen ellers medfører. Skeln derfor mellem en mulig bøde og udgifter til undersøgelse, juridisk rådgivning, datagendannelse og driftstab, når I beregner den samlede risiko.
Vil I vide mere? Se hvordan DCA Logic arbejder med cybersikkerhed og firewalls – eller book et uforpligtende møde.