
VPN-router til virksomhedens interne netværk
Et VPN på routeren er relevant, når medarbejdere eller afdelinger skal have krypteret adgang til virksomhedens interne netværk. En vpn-router til virksomheder kan oprette en VPN-tunnel mellem en enhed og virksomhedens netværk eller forbinde netværk på flere lokationer. Valget afhænger derfor af, hvem der skal have adgang, og hvordan forbindelsen skal bruges.
Det er vigtigt at beskytte adgangen til interne systemer, især når arbejdet foregår på afstand eller på tværs af kontorer. Men en VPN-router passer ikke automatisk til alle behov. Valget afhænger blandt andet af antallet af forbindelser, netværkets kapacitet og hvor meget administration der skal samles ét sted.
Her får du et overblik over krypteret netværksadgang og VPN-tunneller, og hvornår en routerbaseret løsning er relevant. Vi gennemgår også gigabit Ethernet, SFP-fiberporte og central administration, så du kan vurdere løsningen ud fra virksomhedens drift og netværksbehov.
Vigtigste pointer
- Vælg mellem fjernadgang til individuelle medarbejdere og krypterede tunneller, der forbinder virksomhedens netværk på tværs af lokationer.
- Vurder netværkets kapacitet og behov for fiberforbindelser, før du vælger routerens Ethernet- og SFP-porte.
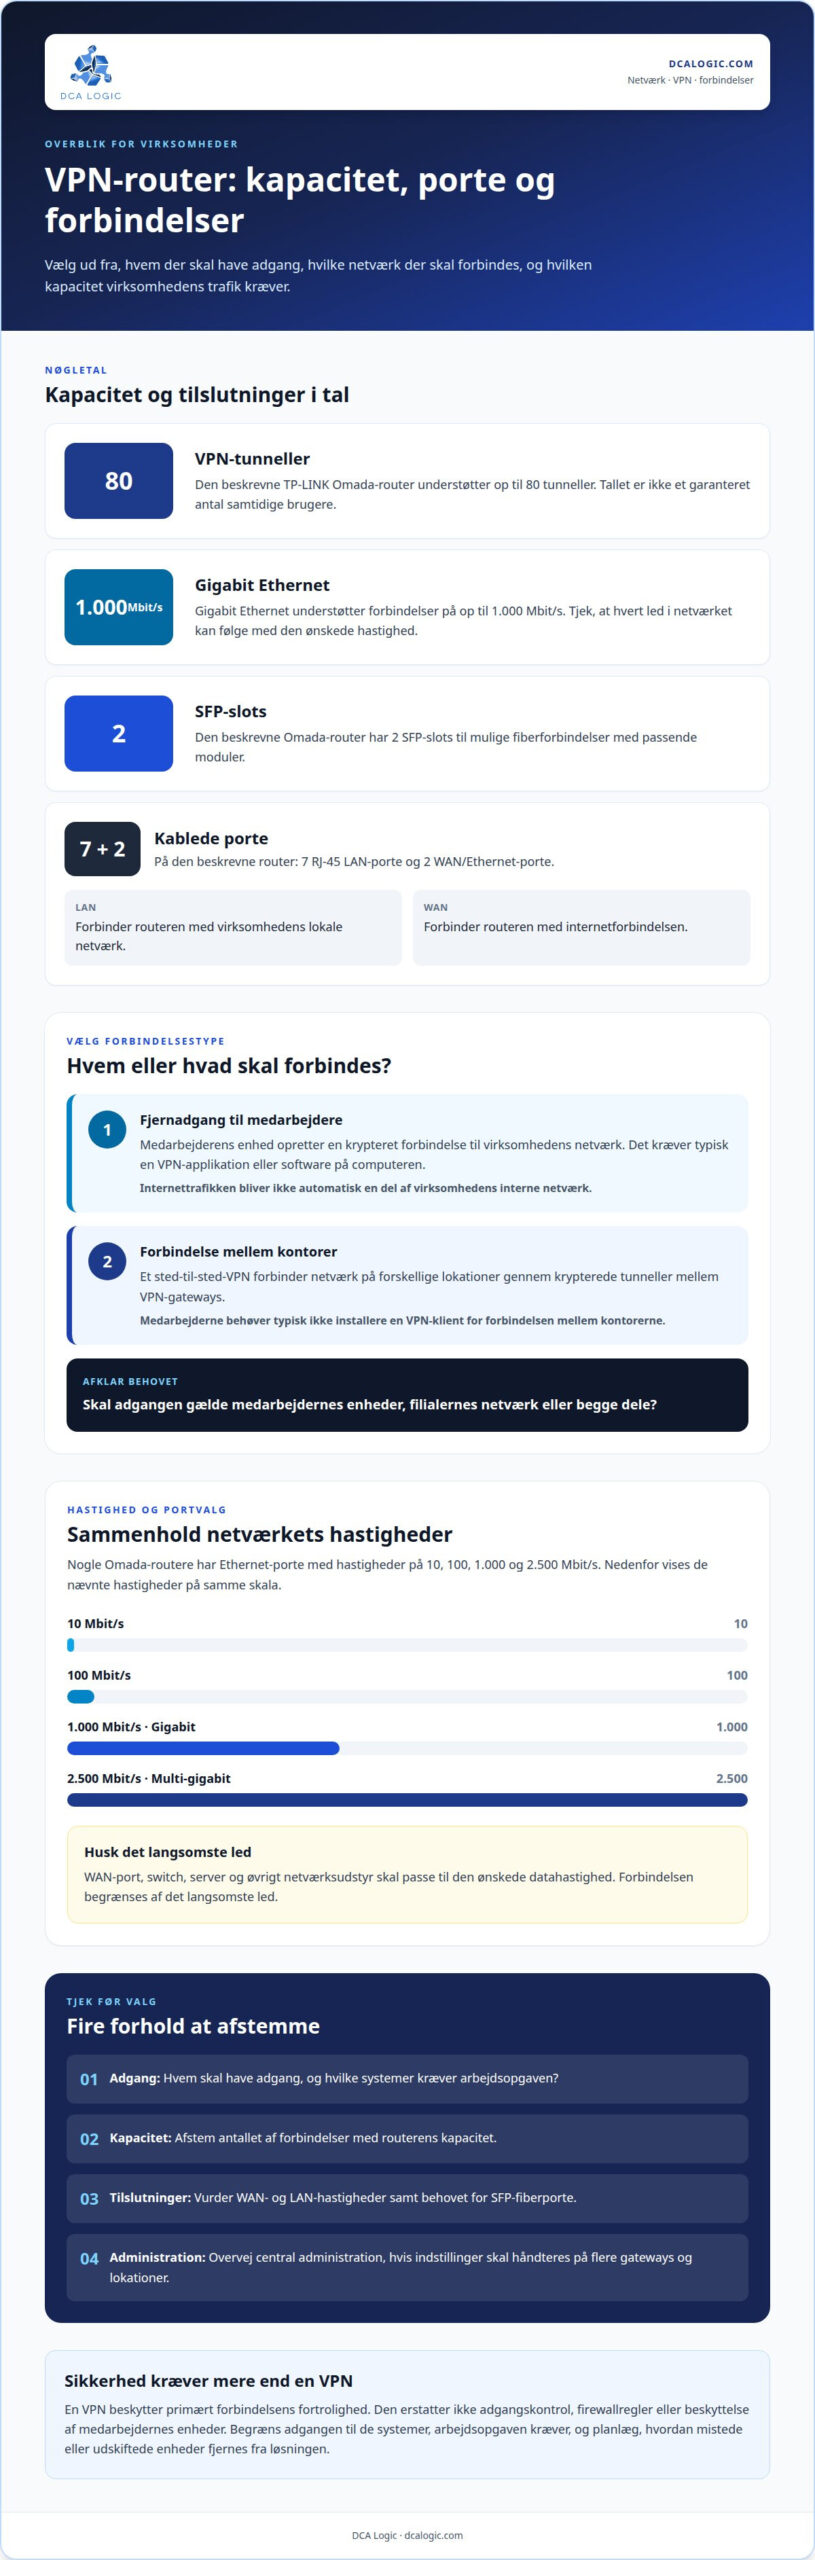
- Afstem antallet af samtidige forbindelser med routerens kapacitet. Den beskrevne Omada-router understøtter op til 80 VPN-tunneller.
- Central administration kan gøre det lettere at håndtere netværksindstillinger på flere gateways og lokationer.
- TP-LINK Omada Gigabit Multi-WAN VPN Router ER605 er en relevant mulighed, når virksomheden har brug for en router med VPN-funktioner og flere WAN-forbindelser.
Krypterede forbindelser til virksomhedens interne netværk
En VPN-router håndterer krypterede forbindelser mellem enheder, netværk og virksomhedens servere. Den rette opsætning afhænger især af, om medarbejdere arbejder eksternt, eller kontorer skal forbindes.
Fjernadgang og forbindelser mellem kontorer
Ved fjernadgang opretter medarbejderens enhed en krypteret forbindelse til virksomhedens netværk. Det kræver typisk en VPN-applikation eller software på computeren. Medarbejderen får adgang gennem tunnellen, men internettrafikken bliver ikke automatisk en del af virksomhedens interne netværk.
Et site-to-site-VPN forbinder netværk på forskellige lokationer gennem krypterede tunneller mellem VPN-gateways. Medarbejderne behøver typisk ikke installere en VPN-klient for forbindelsen mellem kontorerne. Afklar derfor, om behovet gælder medarbejdernes enheder, filialernes netværk eller begge dele.
Mobilforbindelse med automatisk failover
En mobil WAN-forbindelse kan bruge et SIM-kort som primær internetforbindelse eller reserveforbindelse. Omada-gateways med 4G+ Cat6 understøtter denne løsning. Nogle gateways kan desuden bruge flere WAN-forbindelser med belastningsfordeling og automatisk failover, når den primære forbindelse svigter.
En 5G-forbindelse kan også være relevant, hvis routeren understøtter den, og dækningen passer til lokationen. Se på, om mobilforbindelsen skal bære den daglige trafik eller alene træde til ved udfald. Failover skifter forbindelsesvej, men gør ikke en ustabil mobilforbindelse til en stabil fast forbindelse.
Router, firewall og VPN-tjeneste
En VPN-router håndterer netværkstrafik og kan oprette krypterede VPN-tunneller. En firewall styrer, hvilken trafik der må passere mellem netværk, mens en VPN-tjeneste giver adgang til VPN-forbindelser eller servere. De kan indgå i samme løsning, men har forskellige funktioner.
Vælg ud fra tre forhold: hvem der skal have adgang, hvilke netværk der skal forbindes, og hvordan trafikken skal begrænses. En VPN beskytter primært forbindelsens fortrolighed. Den erstatter ikke adgangskontrol, firewallregler eller beskyttelse af medarbejdernes enheder.
Antallet af enheder afhænger af forbindelsestypen og routerens kapacitet. Ved fjernadgang skal hver medarbejderenhed kunne bruge en understøttet VPN-klient. Ved site-to-site forbindes netværksgateways, så antallet af tunneller ikke svarer til antallet af medarbejdere. TP-LINK Omada-routeren i denne produktkategori understøtter op til 80 VPN-tunneller, men det tal bør ikke forveksles med et garanteret antal samtidige brugere.
Risici omfatter forkert adgangsopsætning, kompromitterede enheder og for brede netværksrettigheder. En bruger med adgang gennem tunnellen bør kun kunne nå de systemer, arbejdsopgaven kræver. Planlæg også, hvem der administrerer adgangen, og hvordan mistede eller udskiftede enheder fjernes fra løsningen.
Prisen på en VPN-router til erhverv i Danmark afhænger af routerens kapacitet, porttyper, mobilforbindelse og eventuel installation; prisen gives efter en tilbudsforespørgsel. Dansk support, garanti og serviceaftaler afhænger af de konkrete vilkår for produkt og leverance. Vurder supportens sprog og åbningstid, garantiens dækning samt aftalens håndtering af fejl, så de passer til virksomhedens drift.
Gigabit Ethernet og SFP-fiberporte
Routerens porte afgør, hvilke forbindelser den kan håndtere mellem internet, lokalt netværk og eksternt udstyr. Ethernet-portene bruges typisk til kabelforbindelser, mens SFP-slots kan bruges til fiberforbindelser med passende moduler. Kortlæg derfor, hvilke forbindelser der skal gå til routeren, og hvilken hastighed de kræver.
Gigabit Ethernet understøtter forbindelser på op til 1.000 Mbit/s. Nogle Omada-routere har Ethernet-porte med hastigheder på 10, 100, 1.000 og 2.500 Mbit/s. Forskellen betyder noget, når en internetforbindelse eller et lokalt netværk overstiger gigabithastighed. En port med lavere kapacitet kan begrænse forbindelsen, selv om resten af netværket understøtter højere hastighed.
Vurder derfor både WAN- og LAN-tilslutningerne. WAN-porten forbinder routeren med internetforbindelsen, mens LAN-portene forbinder den med virksomhedens lokale netværk. Hvis eksempelvis internetforbindelsen leverer mere end 1.000 Mbit/s, skal WAN-portens kapacitet kunne følge med. Tilsvarende skal forbindelsen videre til en switch eller server passe til den ønskede datahastighed.
SFP-slots giver mulighed for fiberforbindelser mellem netværksudstyr. De kan være relevante, når virksomheden skal forbinde routeren til en switch eller fiberinfrastruktur frem for at bruge en almindelig kobberbaseret Ethernet-forbindelse. Antallet af SFP-slots er også praktisk at medregne: den beskrevne Omada-router har 2 SFP-slots sammen med 7 RJ-45 LAN-porte og 2 WAN/Ethernet-porte. Det giver flere tilslutningsmuligheder, men portenes funktion skal passe til netværkets konkrete opbygning.
Multi-gigabit Ethernet kan være relevant, når gigabitkapacitet ikke matcher virksomhedens WAN-forbindelse eller interne trafik. Kontrollér hastigheden på hvert led, fra routerens WAN-port til switch, server og arbejdsstation. Den samlede forbindelse begrænses af det langsomste led. Dermed undgår I at betale for højere kapacitet ét sted, som resten af netværket ikke kan udnytte.
Til miljøer med større krav findes Omada-gatewaymodeller med 10G-porte. Det kan være relevant ved høj WAN-kapacitet eller store dataoverførsler mellem netværk. En højere porthastighed giver dog ikke i sig selv bedre beskyttelse eller sikkerhed. Den skal indgå i en samlet vurdering af trafikmængde, VPN-belastning og netværksudstyr, så hastighed og sikkerhed understøtter samme driftsbehov.
Brug denne enkle afklaring før valg: fastlæg internetforbindelsens hastighed, identificér udstyret på LAN-siden, og afgør, om fiber eller kobber passer til hver forbindelse. Sammenhold derefter kravene med routerens porttyper og hastigheder. Det gør det lettere at vurdere, om en gigabitmodel dækker behovet, eller om multi-gigabit eller 10G bør indgå i netværksdesignet.
VPN-tunneller til medarbejdere og filialer
VPN-tunneller giver medarbejdere og filialer krypteret adgang til virksomhedens netværk. Valget afhænger af brugerantal, trafikbehov og forbindelser mellem lokationer. Routerens kapacitet skal passe til den samlede trafik, ikke kun antallet af medarbejdere. Afklar derfor både den daglige brug og behovet for adgang fra forskellige arbejdssteder.
Nødafbryder og delt tunnel
En nødafbryder afbryder netværksadgangen, hvis VPN-forbindelsen falder ud. Det kan begrænse risikoen for, at trafikken fortsætter uden for tunnellen. Afklar, om funktionen skal stoppe al internettrafik eller kun adgangen til virksomhedens systemer. Undersøg også, om routeren eller medarbejderens software håndterer afbrydelsen.
En delt tunnel sender udvalgt trafik gennem VPN-forbindelsen, mens anden trafik bruger en direkte internetforbindelse. Det kan skelne mellem virksomhedens interne systemer og offentlige tjenester. Beslutningen bør følge virksomhedens adgangspolitik: Hvilke systemer kræver en krypteret forbindelse, og hvilken trafik må gå uden om tunnellen? En præcis afgrænsning tydeliggør, hvilke arbejdsgange forbindelsen dækker.
Protokoller, kapacitet og valg af router
Omada-gateways understøtter SSL, IPSec, WireGuard, OpenVPN, L2TP og PPTP til fjernadgang og forbindelser mellem kontorer. Valget afhænger af kompatibilitet med enheder og gateways samt virksomhedens tekniske krav. Medarbejdernes software skal kunne etablere samme protokol som netværksudstyret. Kontrollér derfor protokolunderstøttelsen på både router og klientsoftware.
Vælg router efter det samlede behov, ikke blot medarbejdernes antal. Vurder samtidige forbindelser, samlet datahastighed, lokationernes internetkapacitet og antallet af tunneller mellem filialer. En TP-Link Omada-router understøtter op til 80 VPN-tunneller, men tunneller er ikke det samme som et tilsvarende antal brugere.
Begynd med at afklare tre ting: hvor mange medarbejdere der skal have fjernadgang, hvor mange filialer der skal forbindes, og hvilke systemer de skal nå. Skeln derefter mellem individuelle forbindelser fra medarbejdernes enheder og tunneller mellem filialernes netværk. En filialforbindelse kan bære trafik for flere brugere på samme lokation, mens fjernadgang typisk oprettes fra den enkelte medarbejders enhed.
Hastighedskravene afhænger af arbejdsopgaverne. Adgang til interne dokumenter stiller andre krav end regelmæssige overførsler af store filer eller brug af systemer med høj datatrafik. Se derfor på både antallet af forbindelser og den samlede belastning. En router med tilstrækkelig tunnelkapacitet kan stadig blive en flaskehals, hvis internetforbindelsen eller netværksportene ikke kan følge med.
Ved flere lokationer bør forbindelsesplanen beskrive, hvilke filialer der skal kommunikere direkte, og hvilke systemer hver brugergruppe skal have adgang til. Det gør tunnelopsætningen mere overskuelig og hjælper med at afgrænse brugerrettigheder. Saml krav til protokol, hastighed, brugeradgang og antal lokationer, før I vælger routermodel. Så kan kapacitet og funktioner vurderes ud fra netværkets faktiske opbygning.
Central administration via controller eller cloud
En central controller samler administrationen af gateways ét sted. Med Omada SDN-controlleren kan netværksansvarlige administrere Omada-gateways centralt og håndtere konfigurationer på tværs af lokationer. En cloudbaseret administrationsflade giver adgang via internettet, mens controlleren kan være lokal eller cloudbaseret. Vurder derfor, hvorfra administrationen skal foregå, og hvem der skal have adgang.
Ved flere filialer er ensartede indstillinger vigtige. En administrator kan udarbejde en konfiguration til en ny gateway og anvende den på den relevante lokation. Omada understøtter automatisk klargøring, så eksisterende konfigurationer anvendes på nye gateways uden manuel opsætning. Det kan mindske gentaget arbejde ved udrulning, især når flere kontorer skal følge samme opsætning.
En nyttig arbejdsgang begynder med at opdele netværket efter lokation og funktion. Fastlæg først, hvilke gateways der skal administreres samlet, og hvilke indstillinger der skal være fælles. Registrér derefter forskelle mellem kontorerne, eksempelvis WAN-forbindelser eller lokale netværksindstillinger. Når en ny gateway installeres, kan den passende eksisterende konfiguration vælges i stedet for at starte fra bunden.
Central administration fjerner ikke behovet for tydelig adgangsstyring. Afgør, hvilke medarbejdere der må ændre netværksindstillinger, og hvem der kun skal have læseadgang. En rollebaseret arbejdsgang kan eksempelvis lade en administrator ændre konfigurationer, mens lokal drift alene rapporterer fejl. Brug også en fast procedure for ændringer, så det er tydeligt, hvilken gateway og lokation de vedrører.
VPN-indstillingerne skal passe til gatewayens rolle. En filialgateway kan være konfigureret til en tunnel mellem kontorer, mens fjernadgang kan kræve VPN-software på medarbejdernes enheder. Hvis virksomheden bruger OpenVPN, skal klientens indstillinger stemme overens med gatewayens konfiguration. En installationsfil til klientsoftwaren kan downloades til medarbejdernes enheder, men adgangsoplysninger og tilladelser bør følge virksomhedens interne processer.
En controllerløsning kan også indgå i gatewayudstyr. Omada tilbyder en 3-i-1-gateway med integrerede PoE+-porte og controllerfunktion. Det kan samle flere netværksfunktioner i samme enhed, men er ikke nødvendigvis det rette valg for alle netværk. Vurdér om den indbyggede controller passer til antallet af lokationer, den ønskede administration og udstyret på hvert kontor.
En pålidelig driftsrutine dokumenterer ændringer med lokation, formål og ansvarlig rolle. Ved udskiftning af en gateway kan den relevante konfiguration genbruges, så opsætningen følger virksomhedens valgte standard. Kontrollér derefter, at forbindelserne fungerer fra lokationen. En central controller giver overblik over administrationen, mens netværksdesignet afgør, hvilke forbindelser og adgangsrettigheder der skal etableres.
Virksomheders behov for VPN ved fjernarbejde og digitale transaktioner
Fjernarbejde flytter virksomhedens adgang fra kontorets netværk til medarbejderens enhed og internetforbindelse. En VPN kan oprette en krypteret tunnel til virksomhedens systemer, når medarbejderen arbejder hjemme eller bruger offentligt Wi-Fi. Det gør VPN relevant til adgang til interne arbejdsredskaber, men forbindelsen beskytter primært trafikkens fortrolighed.
Ved digitale transaktioner bør VPN betragtes som ét lag i virksomhedens netværkssikkerhed. Kryptering af forbindelsen er ikke det samme som at kontrollere, om en betalingsside eller modtager er legitim. En medarbejder, der behandler en faktura eller overfører data, skal stadig bruge virksomhedens godkendte systemer og følge interne procedurer. VPN erstatter heller ikke særlige løsninger mod cybertrusler.
Start med at kortlægge, hvilke medarbejdergrupper der arbejder eksternt, og hvilke systemer de skal bruge. En økonomimedarbejder kan eksempelvis have brug for adgang til interne økonomisystemer, mens andre medarbejdere kun bruger cloudtjenester. Forskellen påvirker, om trafikken skal føres gennem virksomhedens netværk, eller om kun udvalgte forbindelser skal gå gennem tunnellen.
Fjernadgang via VPN kræver typisk en applikation eller software på medarbejderens enhed. Routeren og programmet skal understøtte en kompatibel protokol. Relevante protokoller omfatter OpenVPN, WireGuard, IPSec og SSL. Valget afhænger af virksomhedens udstyr og opsætning, ikke alene af protokollens navn. Fastlæg derfor, hvilke enheder der skal have adgang, og hvordan forbindelsen skal administreres.
Når medarbejdere bruger offentligt Wi-Fi, kan en VPN-forbindelse fra enheden kryptere trafikken på vej til virksomhedens netværk. En router kan også konfigureres med en VPN-klient, så enheder bag routeren bruger VPN-forbindelsen. Det kan være relevant på et midlertidigt arbejdssted, hvor flere enheder skal have samme forbindelsesvej. Det ændrer ikke behovet for at styre, hvilke interne ressourcer hver bruger må nå.
Hardwarekapaciteten har også betydning, når flere medarbejdere arbejder samtidig. En VPN-router skal håndtere både almindelig internettrafik og krypterede forbindelser, mens virksomhedens internetlinje skal kunne bære den samlede trafik. Vurder derfor brugerbehov, arbejdsopgaver og forbindelseshastighed samlet. Mange samtidige overførsler af store filer belaster forbindelsen anderledes end adgang til interne dokumenter.
Et praktisk beslutningsgrundlag har tre trin: identificér brugerne, afgræns de systemer, de skal tilgå, og vælg derefter forbindelsestype og protokol. Kontrollér samtidig, at adgangsregler og øvrige sikkerhedsforanstaltninger dækker virksomhedens arbejdsgange. Så bliver VPN en konkret del af fjernarbejdet og digitale transaktioner, ikke en generel løsning, der forventes at beskytte alle led.
DCA Logic: TP-LINK Omada Gigabit Multi-WAN VPN Router ER605
TP-LINK Omada Gigabit Multi-WAN VPN Router ER605 er et konkret valg, når virksomheden undersøger VPN-adgang og flere WAN-forbindelser. DCA Logic kan hjælpe med at vurdere routeren i forhold til jeres netværk, forbindelsesbehov og ønskede adgang mellem medarbejdere og lokationer.
Afklar, hvordan internetforbindelserne bruges, hvilke enheder der skal tilsluttes, og om VPN-behovet gælder fjernadgang eller forbindelser mellem kontorer. Det giver et mere målrettet grundlag for at vurdere, om modellen passer til jeres drift og eksisterende netværksopsætning.
Kontakt DCA Logic for en dialog om TP-LINK Omada Gigabit Multi-WAN VPN Router ER605 og virksomhedens netværksbehov.
Gør netværksbehovet til næste beslutning
Saml netværkskravene i et kort beslutningsgrundlag. Beskriv, hvem der skal have adgang, hvilke lokationer der skal forbindes, og hvordan virksomheden håndterer ændringer i medarbejdernes adgang. Det gør det lettere at vurdere, om en vpn-router til virksomheder passer til jeres arbejdsgange, og hvilke afklaringer der bør komme før installationen.
TP-LINK Omada Gigabit Multi-WAN VPN Router ER605 er en konkret model at tage med i vurderingen. DCA Logic kan hjælpe med at drøfte, hvordan den passer ind i virksomhedens netværksbehov, uden at løsningen behøver være større end nødvendigt.
Tag en dialog, når I er klar til at afklare næste skridt. Kontakt DCA Logic om jeres VPN-router, og få et fagligt udgangspunkt for beslutningen. Med et klart behovsbillede bliver det lettere at planlægge en løsning, der understøtter virksomhedens drift.
Ofte stillede spørgsmål
Er det værd at installere et VPN på en router?
Ja, en VPN-router kan være relevant, når flere enheder eller en hel lokation skal bruge samme VPN-forbindelse. Det kan forenkle opsætningen sammenlignet med at konfigurere hver enhed separat. Til fjernarbejde fra individuelle computere kan en VPN-app dog være mere målrettet. Vurder, hvilke enheder der skal have adgang, og om al trafik skal føres gennem VPN-forbindelsen.
Hvad er en VPN-router, og hvad gør den?
En VPN-router er en router, der kan oprette eller håndtere krypterede VPN-forbindelser. Den kan eksempelvis forbinde et kontors netværk med en filial eller give enheder på netværket adgang gennem en VPN-tunnel. Resultatet afhænger af konfigurationen. Routeren bestemmer ikke alene, hvilke systemer en medarbejder må bruge, så adgangsrettigheder skal også indgå i netværksopsætningen.
Er det lovligt at anvende en VPN-router?
En VPN-router er et teknisk valg, men VPN-forbindelsen gør ikke enhver aktivitet lovlig i sig selv. Virksomheden skal fortsat bruge sine systemer og behandle data i overensstemmelse med reglerne for dens aktiviteter. Fastlæg, hvem der må oprette forbindelser, hvilke interne ressourcer de skal nå, og hvordan adgangen afsluttes, når behovet ophører.
Har min virksomhed brug for et VPN?
Et VPN kan være relevant, hvis medarbejdere skal tilgå interne systemer uden for kontoret, eller flere virksomhedslokationer skal forbindes. Behovet er mindre oplagt, hvis arbejdet kun foregår på kontorets netværk, og der ikke er behov for ekstern adgang. Kortlæg først arbejdssteder, brugere og systemer. Det hjælper med at afgøre, om I har brug for fjernadgang, forbindelser mellem lokationer eller begge dele.
Hvad er et virksomheds-VPN, og hvordan virker det?
Et virksomheds-VPN giver medarbejdere eller kontornetværk krypteret adgang til virksomhedens ressourcer. Forbindelsen etableres mellem en enhed og virksomhedens netværk eller mellem netværksgateways. En medarbejder kan eksempelvis bruge en VPN-klient på sin computer, mens en filial forbindes gennem en gateway. Virksomheden fastlægger, hvilke systemer og arbejdsgange forbindelsen skal understøtte.
Hvordan sætter du en VPN op på din router?
Begynd med at vælge, om routeren skal håndtere fjernadgang eller en forbindelse mellem netværk. Kontrollér derefter, at router og klientsoftware understøtter samme VPN-protokol, eksempelvis OpenVPN eller IPSec. Indstil forbindelsesoplysninger og adgang til de relevante netværksressourcer. Test til sidst forbindelsen fra en godkendt enhed, og kontrollér, at den kun giver adgang til de nødvendige systemer.
Hvad er en VPN-router til virksomheder?
En VPN-router til virksomheder er netværksudstyr, der understøtter krypterede forbindelser til medarbejdernes enheder eller virksomhedens lokationer. Den kan være relevant til fjernarbejde, filialforbindelser eller begge dele. Ved valg bør I se på portkapacitet, WAN-forbindelser, protokolunderstøttelse og antallet af tunneller, virksomheden har brug for. Modellen skal passe til både den nuværende netværksstruktur og den ønskede adgangsstyring.
Hvilke VPN-routere egner sig bedst til små og mellemstore virksomheder?
Den bedst egnede router afhænger af antal lokationer, samtidige forbindelser, internetkapacitet og ønskede VPN-protokoller. DCA Logic tilbyder TP-LINK Omada Gigabit Multi-WAN VPN Router ER605 som en mulighed at vurdere. Sammenhold routerens porte og tunnelkapacitet med virksomhedens netværkskrav, og afklar, om behovet gælder medarbejdernes fjernadgang, forbindelser mellem lokationer eller begge dele. Vælg modellen ud fra den konkrete netværksopgave.
Vil I vide mere? Se hvordan DCA Logic arbejder med netværk og professionelt WiFi til erhverv – eller book et uforpligtende møde.