
5 tiltag til sikrere IoT-enheder i virksomheden
IoT-enheder er ikke automatisk sikre, fordi de er koblet til virksomhedens netværk. Hvis du vil vide, hvordan man sikrer IoT-enheder i virksomheden, er svaret at arbejde systematisk med fem områder: sikker konfiguration, adgangskontrol, opdateringer, netværksbeskyttelse og privatlivsindstillinger. Tilsammen kan de mindske risikoen for, at en sårbar enhed bliver en vej ind til andre systemer eller data.
Det kan virke uoverskueligt at sikre sensorer, routere og andre forbundne enheder, når de indgår i den daglige drift. En god indsats begynder med konkrete valg, der kan indarbejdes i virksomhedens eksisterende arbejdsgange. Stærke, unikke adgangskoder og begrænsede brugerrettigheder er et praktisk udgangspunkt. Regelmæssige opdateringer og en sikker netværksopsætning beskytter enhederne over tid.
Her får du et overblik over, hvordan du gennemgår enhedernes grundopsætning, styrer adgangen og holder softwaren opdateret. Du får også konkrete råd om netværkssegmentering og privatlivsindstillinger. Målet er at gøre IoT-sikkerheden mere håndterbar og understøtte en stabil og ansvarlig drift.
Vigtigste pointer
- Gennemgå hver enheds grundopsætning, og fjern standardadgangskoder og funktioner, virksomheden ikke bruger.
- Adskil IoT-enheder fra øvrige systemer på netværket for at begrænse, hvor langt et eventuelt angreb kan sprede sig.
- Giv kun relevante brugere adgang, vælg stærke, unikke adgangskoder, og slå multifaktorgodkendelse til, hvor det er muligt.
- Skab en fast rutine for software- og firmwareopdateringer, så sikkerhedsrettelser ikke bliver overset.
- Vurdér hvilke data enhederne indsamler, hvordan de beskyttes, og hvilke privatlivsindstillinger der passer til virksomhedens behov.
1. Sikker konfiguration, firewalls og deaktivering af standardadgangskoder
En ny IoT-enhed bør ikke forbindes til virksomhedens netværk, før grundopsætningen er gennemgået. Skift adgangskoderne fra fabrikken, deaktivér standardkonti, og slå funktioner fra, som enheden ikke behøver. Adgangskoder som “admin” eller “1234” kan gøre det lettere for angribere at overtage enheden. Notér samtidig enhedens ejer, placering og formål, så den kan findes ved senere kontrol.
Konfigurér en firewall til at begrænse den trafik, enheden må sende og modtage. En sensor, der kun skal kommunikere med en bestemt platform, behøver ikke fri adgang til alle virksomhedens systemer. Begræns forbindelsen til de nødvendige tjenester, og blokér ubrugte porte, når udstyret og netværksopsætningen tillader det. Det mindsker mulige indgange for angreb uden at afbryde de funktioner, medarbejderne har brug for.
Brug en fast opsætningsprocedure i stedet for at stole på standardindstillingerne. Kontrollér blandt andet administratoradgang, fjernstyring, krypteret kommunikation og automatiske forbindelser til eksterne tjenester. Slå som udgangspunkt funktioner fra, hvis de ikke indgår i driften. Notér ændringerne i enhedsregisteret, så den aktuelle konfiguration senere kan sammenholdes med virksomhedens sikkerhedspolitik.
Regelmæssige gennemgange gør det muligt at opdage glemte eller fejlkonfigurerede enheder, der ikke længere bruges. Gennemgå registeret og firewallreglerne, og kontrollér, at hver enheds adgang stadig passer til dens opgave. Opdatér også sikkerhedspolitikkerne, når netværket eller udstyrets funktion ændres. En sensor, der går fra kun at måle til også at kunne fjernstyres, kan eksempelvis kræve en ny vurdering af tilladelser og kommunikation.
Indarbejd software- og firmwareopdateringer i den samme vedligeholdelsesrutine. Følg udgiverens sikkerhedsrettelser, vurder hvilke enheder de berører, og planlæg installationen, så kritiske driftsfunktioner påvirkes mindst muligt. Registrér, hvilke enheder der er opdateret, og hvilke der afventer. En tydelig status gør det lettere at prioritere rettelser efter enhedens rolle, eksponering og betydning for driften.
Vurder sikkerhed og brugervenlighed samlet. For stramme regler kan få medarbejdere til at finde uofficielle genveje, mens for brede tilladelser øger risikoen. Tilpas derfor adgangen til den konkrete opgave, og beskriv den godkendte arbejdsgang. En medarbejder, der kun aflæser sensordata, har eksempelvis brug for en anden adgang end den tekniske administrator.
Afslut med overvågning og en aftalt reaktion på hændelser. Brug IDS- eller SIEM-systemer, hvis virksomheden har dem, til at opdage mistænkelig trafik eller gentagne adgangsforsøg. Aftal, hvem der undersøger alarmer, hvordan en berørt enhed isoleres, og hvordan hændelsen dokumenteres. Når du vurderer, hvordan man sikrer IoT-enheder i virksomheden, er den løbende kontrol afgørende: Sikker konfiguration skal vedligeholdes, ikke kun gennemføres ved installation.
2. IoT-enheder som springbræt til virksomhedens netværk
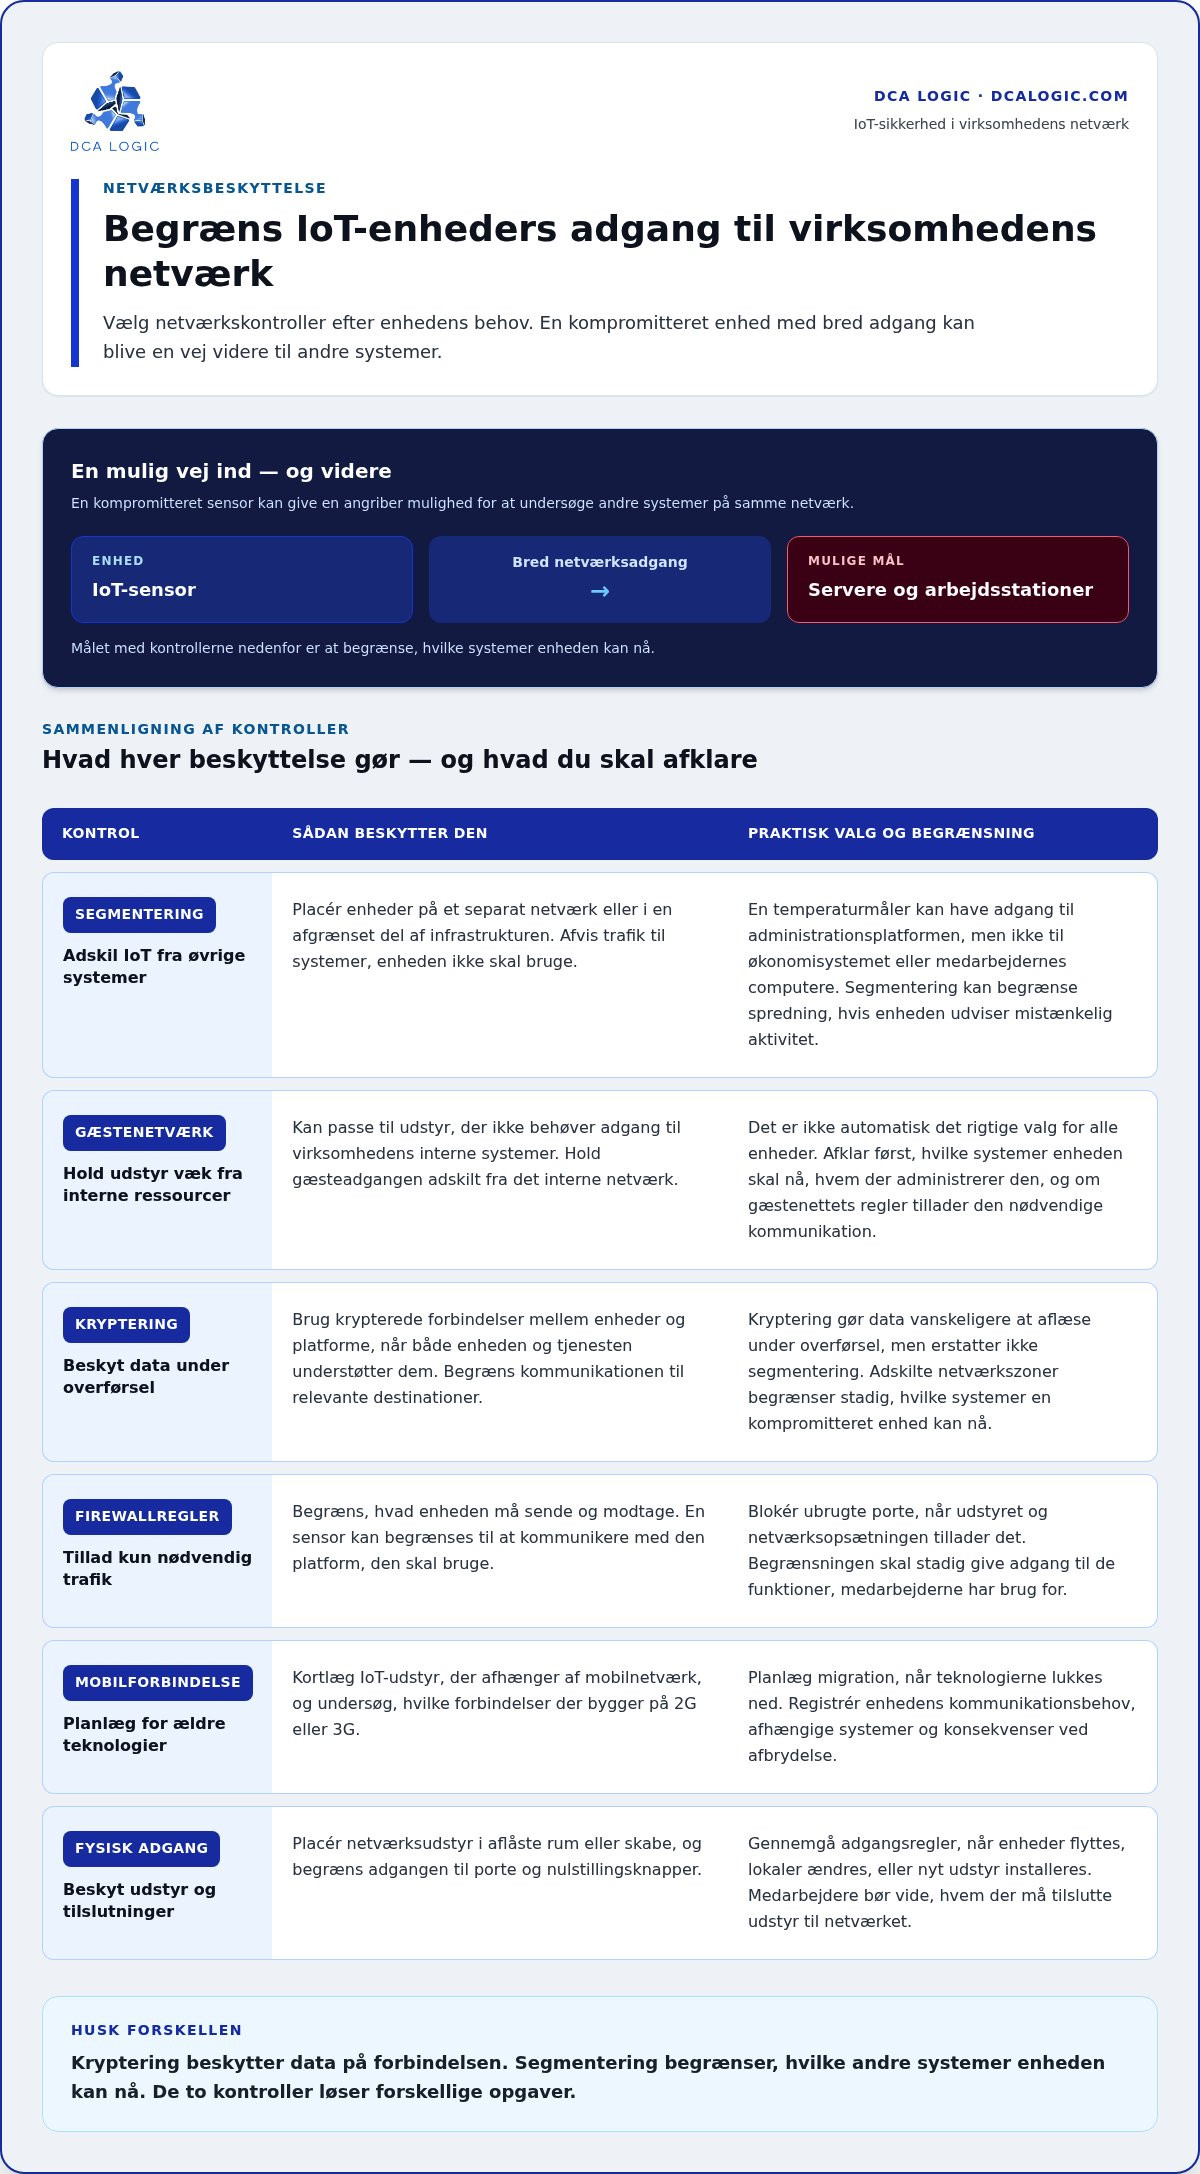
En IoT-enhed med bred adgang til virksomhedens netværk kan blive en indgang til andre systemer. En kompromitteret sensor kan eksempelvis give en angriber mulighed for at undersøge servere eller arbejdsstationer på samme netværk. Risikoen omfatter både selve enheden og de systemer, den kan kommunikere med. Begræns derfor forbindelserne mellem IoT-udstyr og øvrige forretningssystemer fra starten.
Netværkssegmentering gør det muligt at placere IoT-enheder på et separat netværk eller i en afgrænset del af infrastrukturen. En temperaturmåler behøver eksempelvis adgang til sin administrationsplatform, men ikke til økonomisystemet eller medarbejdernes computere. Definér de forbindelser, enheden skal bruge, og afvis trafik til andre systemer. Hvis enheden udviser mistænkelig aktivitet, kan segmenteringen begrænse spredningen til resten af netværket.
Et gæstenetværk kan passe til udstyr, der ikke behøver adgang til interne ressourcer, men det er ikke automatisk det rigtige valg for alle IoT-enheder. Før enheden tilsluttes, skal virksomheden fastslå, hvilke systemer den skal nå, hvem der administrerer den, og om gæstenetværkets regler tillader den nødvendige kommunikation. Hold gæsteadgangen adskilt fra interne systemer, og undgå at give enheden adgang til virksomhedens almindelige trådløse netværk alene af bekvemmelighed.
Kryptering beskytter netværkstrafik, når data sendes mellem enheder og deres platforme. Brug krypterede forbindelser, når enheden og tjenesten understøtter dem, og begræns kommunikationen til relevante destinationer. Det gør data vanskeligere at aflæse under overførsel. Kryptering erstatter dog ikke segmentering: Hvis en enhed kompromitteres, kan adskilte netværkszoner stadig begrænse, hvilke andre systemer den kan nå.
Ældre netværksteknologier kræver også planlægning. Hvis IoT-udstyr afhænger af mobilnetværk, bør virksomheden kortlægge, hvilke forbindelser der bygger på 2G eller 3G, og planlægge migration, når teknologierne lukkes ned. Registrér hver enheds kommunikationsbehov, afhængige systemer og konsekvenser ved afbrydelse. Dermed kan overgangen til en anden forbindelse indgå i driftsplanen frem for at blive håndteret som en uventet fejl.
Beskyttelsen skal omfatte både digitale og fysiske forhold. Placér netværksudstyr i aflåste rum eller skabe, og begræns, hvem der kan komme til porte og nulstillingsknapper. En uvedkommende med fysisk adgang kan forsøge at koble udstyr fra eller ændre forbindelsen. Gennemgå derfor adgangsreglerne, når enheder flyttes, lokaler ændres, eller der installeres nyt udstyr. Medarbejdere bør vide, hvem der må tilslutte udstyr til netværket.
Afprøv til sidst segmenteringen med konkrete scenarier. Undersøg eksempelvis, om en IoT-enhed kan nå en server, den ikke behøver til sin opgave, eller om gæsteadgang kan føre videre til interne systemer. Dokumentér de tilladte forbindelser, og gentag kontrollen, når enhedens funktion eller netværkets regler ændres. Det gør det lettere at opdage svagheder i opsætningen og begrænse mulige følgevirkninger ved angreb.
3. Stærke adgangskoder og multifaktorgodkendelse
Start med at give hver IoT-enhed en stærk, unik adgangskode. En adgangskode bør bestå af mindst 12 tegn og må ikke genbruges på flere enheder. Genbrug betyder, at ét lækket kodeord kan åbne adgang til flere systemer. Opbevar adgangsoplysninger sikkert, og begræns, hvem der kan se eller ændre dem. Det gør det lettere at reducere risikoen ved kompromitterede konti.
Aktivér multifaktorgodkendelse, når enheden eller administrationsplatformen understøtter funktionen. Multifaktorgodkendelse kan give et ekstra kontroltrin, før en bruger får adgang til en konto. En adgangskode kombineret med en engangskode er et eksempel. Selv hvis en uvedkommende får fat i kodeordet, skal vedkommende også kunne gennemføre det andet kontroltrin. Brug 2FA især på administratoradgange, der kan ændre enhedens opsætning.
Hvilke sikkerhedskrav bør virksomheder stille til IoT-leverandører? Bed leverandøren forklare, hvordan data krypteres under overførsel og ved lagring, hvor data opbevares, og hvordan sikkerhedshændelser håndteres. Afklar også, hvordan kunder informeres om brud eller afbrydelser, og om leverandørens sikkerhedspraksis følger eksempelvis ISO/IEC 27001 eller NIST CSF.
Adgangskontrollen bør følge arbejdsopgaven, ikke blot medarbejderens tilknytning til virksomheden. Giv eksempelvis en medarbejder, der aflæser målinger, læserettigheder i stedet for administratorrettigheder. Gennemgå adgange, når arbejdsopgaver ændres, og fjern dem, der ikke længere er nødvendige. Godkend også enheden, før den forbindes til netværket, så kun kendt og autoriseret udstyr får adgang.
Databeskyttelse handler både om forbindelsen og om lagringen. Kryptering under overførsel gør data vanskeligere at aflæse, mens kryptering ved lagring beskytter oplysninger på platformen eller enheden. Begræns samtidig, hvilke konti der kan hente, eksportere eller ændre data. En teknisk administrator kan eksempelvis have adgang til indstillinger, mens en driftsbruger kun ser de målinger, der er relevante for arbejdet.
Uautoriseret adgang kan også ske gennem spoofing, hvor en angriber forsøger at udgive sig for at være en legitim bruger eller enhed. Kontrollér derfor identiteten ved forbindelsen, og godkend enheder efter deres autoriserede rolle. Hvis en ny enhed forsøger at kommunikere som en kendt sensor, bør den ikke få adgang alene på grund af sit navn. Sammenhold identitet og tilladelser, så afvigelser kan undersøges.
Gør kontrollen konkret med en adgangsoversigt for hver enhed. Notér den ansvarlige ejer, tilladte brugere, datatyper og nødvendige rettigheder. Brug oversigten ved nye installationer og ændringer i medarbejderroller. Test også, at brugere uden administratorrettigheder ikke kan ændre adgangsregler eller hente data uden arbejdsbehov. Det giver virksomheden bedre overblik over sårbarheder og hjælper med at målrette sikkerheden uden at gøre den daglige brug unødigt besværlig.
4. Regelmæssige software- og firmwareopdateringer
Registrér hver enheds model, softwareversion og ansvarlige ejer, så firmwareopdateringer kan styres systematisk. Følg producentens sikkerhedsmeddelelser, vurder relevante sårbarheder, og planlæg installationen af sikkerhedsrettelser. Hvis en opdatering ikke kan gennemføres med det samme, skal enheden vurderes og beskyttes med passende netværksbegrænsninger, mens virksomheden planlægger næste skridt.
Begynd med et samlet register over IoT-enheder og det udstyr, de er forbundet til. Notér firmwareversion, installationssted, funktion og afhængigheder, eksempelvis hvilken platform en sensor sender data til. Det giver de it-ansvarlige overblik, når en producent udsender en rettelse. Uden versionsstyring kan en berørt enhed blive overset, selvom andre enheder allerede er opdateret.
Læs opdateringens ændringsbeskrivelse, før den installeres, og identificér mulige konsekvenser for driften. Afprøv rettelsen på en enhed eller i et kontrolleret miljø, når det er praktisk muligt. Kontrollér bagefter, at enheden starter, kommunikerer med de nødvendige systemer og udfører sin opgave. Registrér versionsnummer og resultat, så den næste kontrol bygger på en dokumenteret ændring.
Opdateringsarbejdet omfatter mere end selve IoT-enheden. Vurder også sikkerhedsrettelser til tilkoblet udstyr som computere og servere, der administrerer enhederne eller modtager data fra dem. Hvis en sensor eksempelvis bruger en lokal administrationscomputer, skal begge dele indgå i overblikket. Ellers kan den opdaterede enhed fortsat være afhængig af et sårbart system.
Historien om VPNFilter viser, hvorfor routere også skal indgå i vedligeholdelsen. Malwaren inficerede over en halv million routere i mere end 50 lande i 2018. En router kan forbinde IoT-udstyr med internettet og virksomhedens øvrige netværk. Registrér derfor routerens softwareversion, følg sikkerhedsrettelser, og kontrollér efter opdatering, at netværksregler og forbindelser fortsat virker efter hensigten.
Når en producent offentliggør en sårbarhed, skal virksomheden først finde de berørte modeller og versioner i sit register. Vurdér derefter enhedens eksponering, adgang til andre systemer og muligheden for at installere en rettelse. Prioritér enheder, der er direkte forbundet til internettet eller har adgang til vigtige driftsdata. Dokumentér beslutningen, også hvis den midlertidige løsning er netværksbegrænsning frem for en øjeblikkelig opdatering.
Aftal, hvem der følger producenternes meddelelser, godkender ændringer og håndterer fejl efter installation. Hvis en opdatering afbryder en vigtig måling, skal der være en plan for at opdage problemet og genoprette driften. Sammenhold opdateringsstatus med enhedsregisteret ved hver gennemgang. Så bliver det tydeligt, hvilke enheder der stadig mangler rettelser, og hvor sikkerhedsarbejdet skal fortsætte.
Virksomheder bør regelmæssigt installere sikkerhedsopdateringer og patches på IoT-enheder og tilkoblet udstyr som computere og servere. Det bør være en fast del af den løbende vedligeholdelse.
5. Databeskyttelse og privatlivsindstillinger
Begynd med at kortlægge, hvilke oplysninger hver IoT-enhed indsamler, og hvorfor. En bevægelsessensor kan eksempelvis registrere aktivitet, mens adgangssystemer kan knytte hændelser til bestemte personer. GDPR kan være relevant, når IoT-løsninger behandler personoplysninger. NIS2 kan også være relevant afhængigt af virksomhedens sektor og omfattelse, så vurder begge regelsæts relevans for jeres drift.
Gennemgå enhedens privatlivsindstillinger, før den tages i brug. Slå dataindsamling fra, hvis den ikke understøtter en konkret arbejdsopgave. En temperaturføler, der kun skal regulere varme, bør eksempelvis ikke indsamle oplysninger, som funktionen ikke kræver. En tydelig begrundelse for hver datatype gør det lettere at styre systemerne og begrænse unødvendig eksponering.
Fastlæg, hvor data opbevares, hvem der kan tilgå dem, og hvordan de slettes, når formålet ophører. En driftsansvarlig kan eksempelvis have brug for aktuelle målinger, men ikke historiske brugeroplysninger. Begræns adgangen efter arbejdsopgave, og gennemgå brugerrettigheder, når roller ændres. Undgå også, at data bliver liggende på enheder eller platforme uden et driftsmæssigt formål.
Spørg, hvordan IoT-løsningen beskytter data under overførsel og lagring, og hvor oplysningerne opbevares. Afklar også, hvordan dataoverførsler på tværs af landegrænser håndteres. Det giver virksomheden et mere præcist billede af dataenes vej mellem enhed, platform og andre systemer. Notér oplysningerne sammen med den konkrete løsning, så de ansvarlige kan finde dem ved ændringer eller hændelser.
En enkel dataoversigt kan samle enhedens formål, datatyper, adgangsroller, opbevaringssted og sletterutine. Opret eksempelvis separate poster for sensordata og gæsteregistrering, da de kan indeholde forskellige typer oplysninger. Når virksomhedens processer ændres, skal I kontrollere, om enheden stadig behøver at indsamle de samme data. På den måde kan privatlivsindstillingerne tilpasses den aktuelle anvendelse.
Vurdér også, hvad der kan ske, hvis en angriber udnytter en sårbar IoT-enhed. En kompromitteret sensor kan eksponere de oplysninger, den behandler, eller give adgang videre til forbundne systemer. Begræns derfor enhedens adgang til data, og hold følsomme oplysninger adskilt fra funktioner, der ikke behøver dem. En hændelsesplan bør beskrive, hvem der begrænser adgangen, undersøger berørte data og dokumenterer forløbet.
Privatlivsarbejdet skal følge enhedens livscyklus. Ved indkøb vurderes formål og dataindsamling; ved ændringer gennemgås indstillinger og adgang; ved udfasning fjernes adgang og data efter virksomhedens procedure. Knyt hvert trin til en ansvarlig rolle, så opgaven ikke forsvinder mellem it, drift og administration. Hvis I vil drøfte netværksbeskyttelse som del af IoT-sikkerheden, kan I tage næste skridt med DCA Logic.
DCA Logic: TP-LINK Omada Gigabit Multi-WAN VPN Router ER605
TP-LINK Omada Gigabit Multi-WAN VPN Router ER605 kan indgå som en del af virksomhedens netværksløsning, når IoT-enheder skal forbindes med tydeligere styring af netværkstrafikken. DCA Logic hjælper virksomheder med at vælge og etablere netværksløsninger, der tager højde for deres enheder, forbindelser og driftsbehov.
En router kan indgå, når virksomheden planlægger netværksadgang til IoT-udstyr eller gennemgår sin eksisterende netværksopsætning. Den skal være en del af en samlet indsats med passende adgangskontrol, opdateringer og databeskyttelse. Routeren løser ikke alene alle virksomhedens sikkerhedsbehov.
Kontakt DCA Logic for en dialog om TP-LINK Omada Gigabit Multi-WAN VPN Router ER605 og virksomhedens netværksbehov.
Gør IoT-sikkerheden til en fast del af driften
Næste skridt er at placere et tydeligt ansvar for sikkerheden i den daglige drift. Udpeg en ansvarlig for IoT-udstyret, og aftal, hvem der følger op, når en enhed, arbejdsopgave eller netværksopsætning ændres. Det gør det lettere at bevare overblikket, når virksomheden tager nye løsninger i brug.
Brug spørgsmålet om, hvordan man sikrer IoT-enheder i virksomheden, som afsæt for en praktisk prioritering. Start med de enheder, der er vigtige for driften eller behandler følsomme oplysninger. Vurdér derefter, om netværket og udstyret understøtter virksomhedens behov. DCA Logic tilbyder blandt andet TP-LINK Omada Gigabit Multi-WAN VPN Router ER605 og Milesight IoT Building Gateway, EG71-L08GL-868M, som kan indgå i virksomhedens IoT- og netværksløsning.
Hvis I vil drøfte, hvordan en løsning passer til jeres konkrete drift, kan I kontakte DCA Logic om IoT-sikkerhed. En veltilrettelagt indsats begynder med et overskueligt næste skridt og klare roller.
Ofte stillede spørgsmål om IoT-sikkerhed
Er Internet of Things sikkert?
IoT-enheder kan bruges sikkert, når virksomheden styrer enhederne, deres forbindelser og de data, de behandler. Sikkerheden afhænger blandt andet af enhedens konfiguration, producentens vedligeholdelse og virksomhedens adgangsregler. Vurdér eksempelvis en internetforbundet måler anderledes end en sensor på et lukket driftsnetværk. Begge kræver kontrol, men deres eksponering og mulige konsekvenser ved fejl kan være forskellige.
Hvad er IoT-sikkerhed?
IoT-sikkerhed omfatter de tekniske og organisatoriske foranstaltninger, der beskytter forbundne enheder, deres netværk og de data, de sender eller modtager. Det indebærer eksempelvis sikker identifikation af en sensor, begrænset adgang til dens administrationssystem og håndtering af fejl eller sikkerhedshændelser. I praksis bør sikkerheden følge enheden fra anskaffelse og opsætning til drift, ændringer og udfasning.
Hvilke sikkerhedsrisici er der ved IoT-enheder i virksomheder?
Risici opstår, når en enhed kan tilgås uden tilladelse, ikke vedligeholdes eller har flere netværksforbindelser end nødvendigt. En kompromitteret sensor kan eksempelvis afsløre driftsdata eller bruges til at undersøge andre systemer. Fejl kan også påvirke tilgængeligheden, hvis en vigtig måling eller styringsfunktion stopper. Vurdér derfor både de oplysninger, enheden håndterer, og de driftsopgaver, der afhænger af den.
Hvordan laver man en sikkerhedsvurdering og inventarliste over virksomhedens IoT-enheder?
Begynd med at registrere hver enheds type, placering, formål, netværksforbindelse, ejer og tilknyttede systemer. Notér også, hvilke data den behandler, og hvem der administrerer den. Vurdér risikoen ud fra enhedens eksponering, adgang til andre systemer og konsekvensen af driftsstop. En ukendt sensor på et fælles netværk bør undersøges, før den får fortsat adgang.
Hvordan segmenterer man IoT-enheder på virksomhedens netværk?
Gruppér enheder efter funktion og kommunikationsbehov, og placér dem i adskilte netværkszoner. Indeklimasensorer kan eksempelvis placeres i en zone, der kun har adgang til platformen, som modtager målingerne. Opret regler for nødvendig trafik mellem zonerne, og afvis forbindelser, der ikke understøtter en arbejdsopgave. Afprøv bagefter, om en enhed kan nå systemer uden for sin zone.
Hvordan sikrer man IoT-enheder med stærke adgangskoder og multifaktorlogin?
Brug forskellige adgangsoplysninger til enheder og administrationskonti, så en kompromitteret konto ikke åbner for flere systemer. Aktivér multifaktorlogin på de platforme, der understøtter det, især for brugere, som kan ændre konfiguration eller brugerrettigheder. Gennemgå også konti, når roller ændres, og fjern adgange uden et aktuelt arbejdsformål. En oversigt over konto, ejer og adgangsniveau gør kontrollen mere overskuelig.
Hvordan krypterer man data fra IoT-enheder under overførsel og lagring?
Vælg kommunikationsforbindelser, der krypterer data på vej fra enheden til modtageren, og beskyt også data, når de lagres på en platform eller server. Kontrollér, at enheden kommunikerer med den tilsigtede tjeneste og ikke blot en adresse, der ligner den. Begræns samtidig, hvem der kan hente eller eksportere oplysninger. En tekniker bør eksempelvis kun få adgang til de data, vedkommende har brug for til vedligeholdelse.
Hvordan overvåger man IoT-enheder og opdager mistænkelig aktivitet?
Fastlæg først, hvilken kommunikation der er normal for hver enhed, eksempelvis hvilke tjenester en måler sender data til. Overvåg derefter afvigelser som nye forbindelser, gentagne mislykkede loginforsøg eller uventet datatrafik. IDS- eller SIEM-systemer kan hjælpe med at opdage mønstre og samle alarmer. Aftal på forhånd, hvem der undersøger en alarm, hvordan enheden isoleres, og hvor hændelsen registreres.
Vil I vide mere? Se hvordan DCA Logic arbejder med IoT-løsninger og sensorer – eller book et uforpligtende møde.