Cybersikkerhed for virksomheder: Praktisk tjekliste til bedre beskyttelse
Et enkelt sikkerhedsværktøj kan ikke stå alene, når virksomhedens drift afhænger af netværk, enheder og data. Effektiv cybersikkerhed for virksomheder kræver løbende opmærksomhed og klare rutiner. Det første skridt er at finde ud af, hvilke systemer og oplysninger der er vigtigst for driften, og hvor adgangen til dem skal beskyttes. Medarbejdernes adgang og sikkerhedsvaner skal hænge sammen med de tekniske løsninger.
En praktisk tjekliste gør arbejdet mere overskueligt. Her får du konkrete tiltag til at styrke adgangskontrol, opdateringer, sikkerhedskopiering og medarbejdernes beredskab. Vi ser også på, hvordan netværk, enheder og data påvirker hinandens sikkerhed, og hvordan virksomheden kan forberede sig på en hændelse. Brug tjeklisten til at prioritere indsatsen efter jeres behov og omsætte den til faste rutiner i den daglige drift.
Vigtigste Pointer
- Kortlæg de data, systemer, netværk og medarbejderadgange, der er vigtigst for driften.
- Se cybersikkerhed for virksomheder som et samspil mellem mennesker og teknologi. En svaghed ét sted kan få følger flere steder.
- Planlæg forebyggelse, opdagelse og beredskab samlet i stedet for at satse på ét enkelt sikkerhedstiltag.
- Placér ansvar for handlinger og opfølgning, så tjeklisten bliver til en realistisk plan, der passer til virksomhedens arbejdsgange.
- Vurdér særskilt, om virksomhedens situation medfører juridiske krav, før I fastlægger jeres forpligtelser.
Cybersikkerhed for virksomheder: Hvilke risici skal I have overblik over?
Cybersikkerhed handler om at beskytte virksomhedens systemer, netværk og data mod uautoriseret adgang, forstyrrelser og misbrug. Det handler derfor ikke kun om teknologi. Et angreb kan afbryde den daglige drift, gøre oplysninger utilgængelige eller udsætte fortrolige data. Medarbejdernes handlinger og adgang til systemer er også en del af risikobilledet.
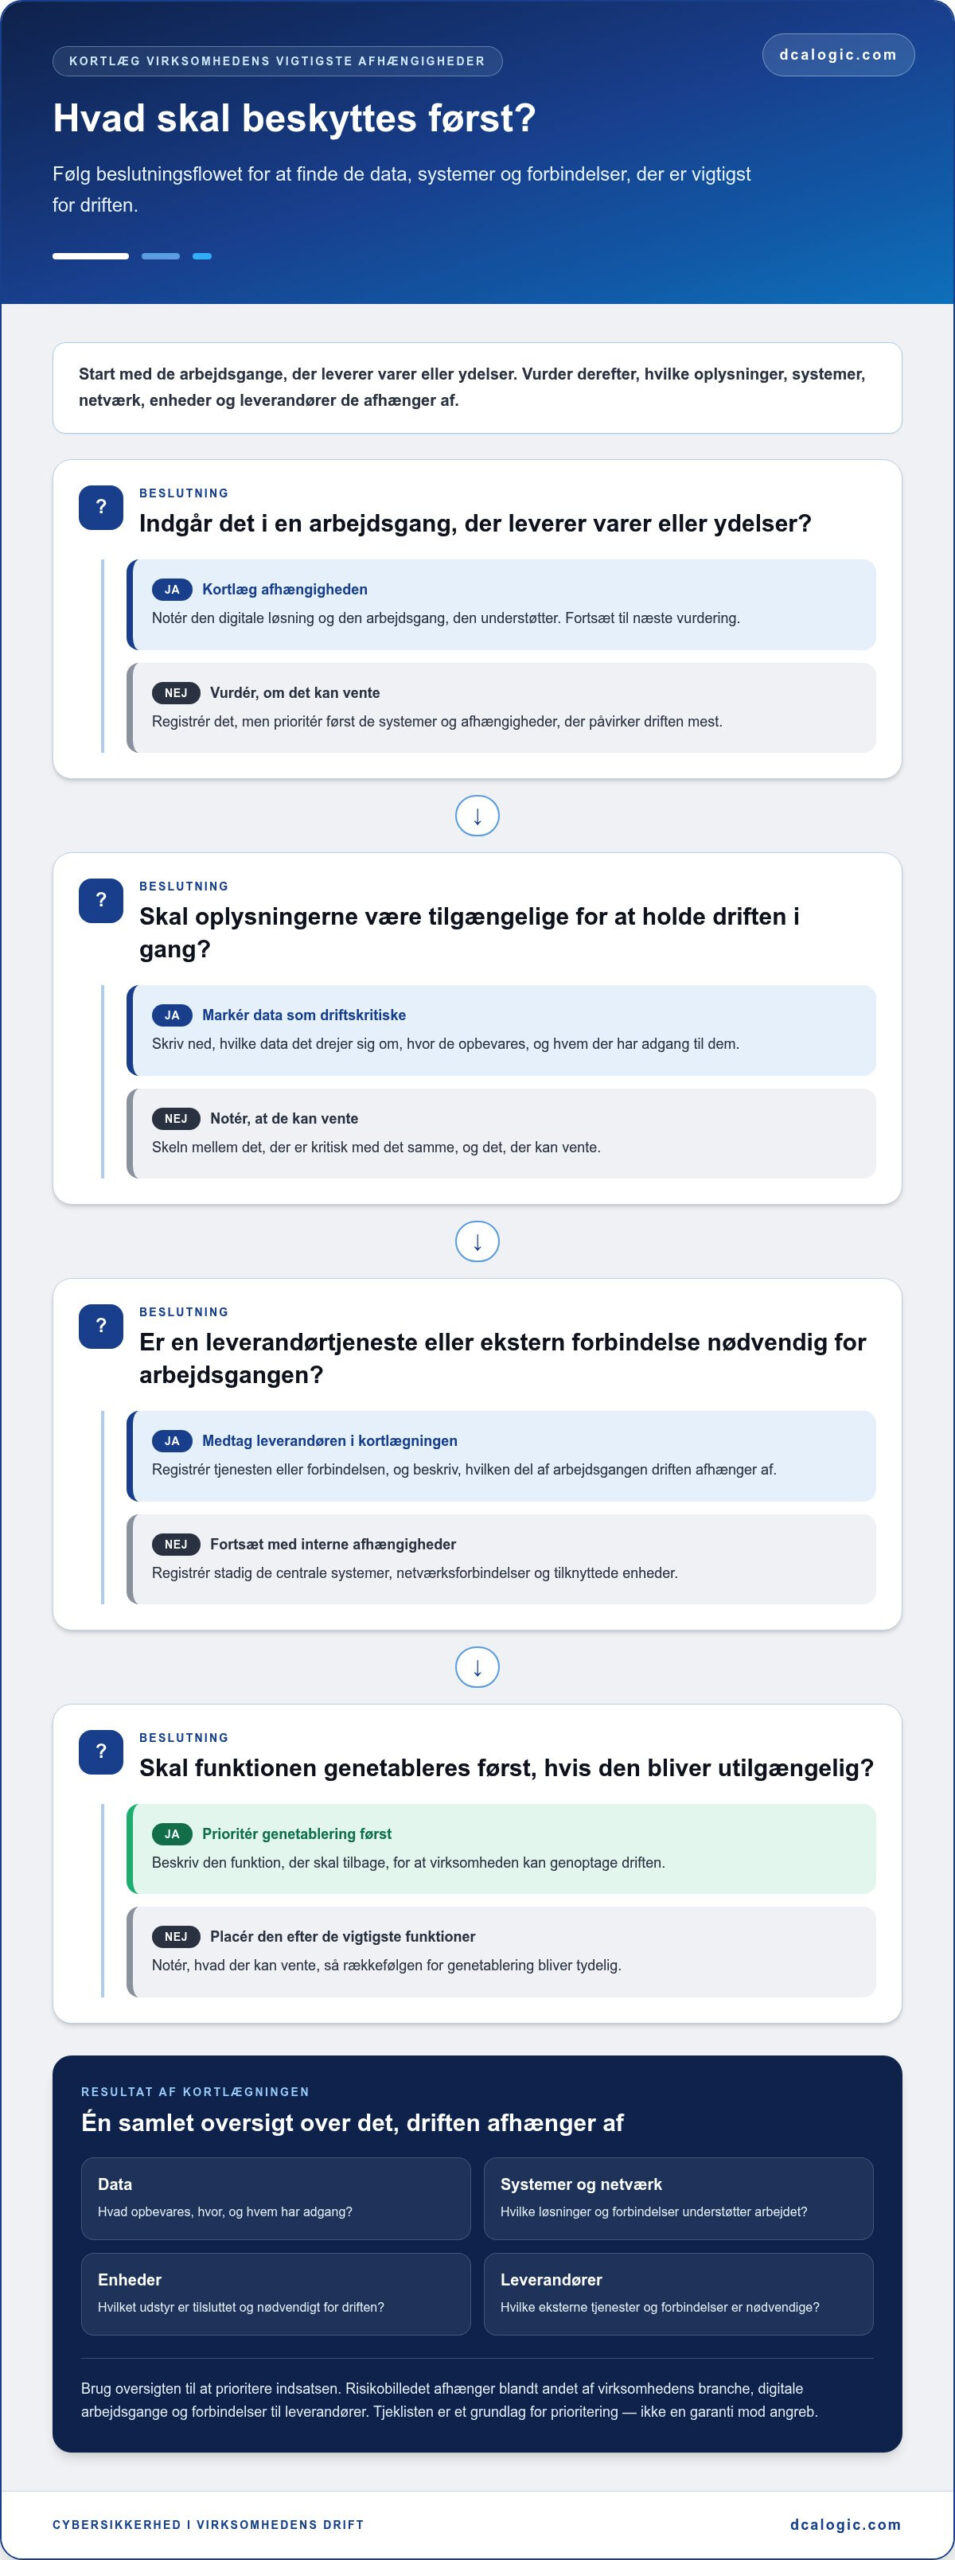
Begynd risikovurderingen med virksomhedens arbejdsgange. Hvilke digitale løsninger bruger I til at levere varer eller ydelser? Hvilke oplysninger skal være tilgængelige for at holde driften i gang? En kort introduktion til cybersikkerhed kan give et bredere fagligt overblik, men jeres prioriteringer bør tage udgangspunkt i de systemer og afhængigheder, virksomheden faktisk har.
Virksomhedens vigtigste beskyttelse omfatter de mennesker, systemer, netværk og data, der holder driften i gang.
Brug tjeklisten til at vælge, hvad I skal arbejde med først. Den hjælper med at prioritere, men er ikke en garanti mod angreb. Risikobilledet afhænger blandt andet af virksomhedens branche, digitale arbejdsgange og forbindelser til leverandører. Skriv de vigtigste afhængigheder ned, så I kan se, hvilke områder der vil påvirke driften mest, hvis noget går galt.
Hvilke cybertrusler bør virksomheder kende?
Trusler opstår ofte i hverdagssituationer. En medarbejder modtager eksempelvis en e-mail, der ligner en besked fra en leverandør, og bliver bedt om at åbne en fil eller indtaste loginoplysninger. Det kan være phishing. Skadelig software kan også blive installeret via en vedhæftet fil eller et kompromitteret system. Misbrug af adgang kan ske, hvis en uvedkommende får fat i et login, eller hvis en konto har større rettigheder end nødvendigt.
Konsekvensen afhænger af, hvad angriberen får adgang til. Data kan blive kopieret, ændret eller låst, og medarbejdere kan miste adgangen til de systemer, de bruger i det daglige. En hændelse kan også skabe usikkerhed hos kunder om håndteringen af deres oplysninger. Vurdér derfor både, om en trussel er relevant, og hvad den konkret kan betyde for jeres drift.
Hvilke værdier skal virksomheden beskytte?
Identificér først de ressourcer, der understøtter virksomhedens vigtigste opgaver. Kortlæg, hvor data opbevares, hvilke systemer medarbejderne er afhængige af, og hvordan netværket forbinder computere, servere og andre enheder. Medtag eksterne leverandører, hvis deres tjenester eller forbindelser er nødvendige for arbejdsgangene.
- Notér kritiske data, hvor de opbevares, og hvem der har adgang til dem.
- Registrér centrale systemer, netværksforbindelser og tilknyttede enheder.
- Beskriv, hvilke leverandørtjenester og digitale arbejdsgange driften afhænger af.
Afslut kortlægningen med et konkret spørgsmål: Hvis et vigtigt system bliver utilgængeligt, hvilke funktioner skal genetableres først for at genoptage driften? Svaret gør det lettere at skelne mellem det, der er kritisk med det samme, og det, der kan vente. Det giver jer et brugbart grundlag for at prioritere de næste sikkerhedstiltag.
Sådan hænger medarbejdere, netværk og data sammen i cybersikkerheden
Virksomhedens sikkerhed afhænger af, hvordan mennesker, enheder, netværk, systemer og data spiller sammen. Derfor er det vigtigt at se ud over de enkelte værktøjer og forstå, hvordan medarbejdernes adgang og den tekniske infrastruktur påvirker hinanden. En medarbejder bruger eksempelvis en arbejdscomputer til at tilgå et forretningssystem via netværket. Hvis adgangen er bredere end arbejdsbehovet, kan risikoen række videre end den enkelte bruger.
Ét svagt led kan åbne en vej ind til flere systemer og forstyrre flere dele af virksomhedens drift. Risikovurderingen bør derfor være en løbende prioritering. Nye medarbejdere, ændrede arbejdsgange, udskiftet udstyr og nye leverandørforbindelser kan ændre, hvad der kræver opmærksomhed. En fast gennemgang hjælper jer med at opdage, når infrastrukturen ikke længere passer til den måde, virksomheden arbejder på.
Hvordan reducerer adgangsstyring risikoen?
Giv medarbejdere adgang til de oplysninger og systemer, de har brug for i arbejdet. Undgå at lade adgange stå åbne af vane. Gennemgå brugeradgange, når en medarbejder skifter rolle eller fratræder. Det tydeliggør ansvaret og mindsker risikoen for, at gamle konti eller unødvendige rettigheder bliver overset.
- Placér en ansvarlig for at godkende og gennemgå adgange.
- Registrér ændringer i roller og ansættelser, så adgange kan tilpasses.
- Fastlæg, hvordan medarbejdere skal håndtere mistænkelige beskeder og adgangsproblemer.
Regler og ansvar bør være klare, uanset hvilke tekniske værktøjer virksomheden bruger. En adgangspolitik virker kun efter hensigten, hvis medarbejderne forstår den, og hvis virksomheden følger op på den i praksis. Gør det derfor tydeligt, hvem der godkender adgang, og hvem medarbejderne skal kontakte ved mistanke om misbrug. Gode rutiner skal understøtte de tekniske løsninger.
Hvordan indgår netværk og enheder i beskyttelsen?
Netværksudstyr, arbejdscomputere og IoT-enheder indgår alle i virksomhedens digitale infrastruktur. En tilsluttet enhed kan understøtte en vigtig arbejdsgang, men blive overset, hvis ingen ved, hvem der ejer den, eller hvad den er forbundet til. Et samlet overblik gør det lettere at vurdere, hvilke enheder og forbindelser der er nødvendige for driften.
Medtag også udstyr, der ikke ligner en almindelig computer, eksempelvis en gateway eller en enhed til styring af bygningens funktioner. Når I ser netværkets opbygning og medarbejdernes arbejdsgange under ét, bliver det tydeligere, hvor ændringer kan påvirke andre systemer. Læs mere om valg af firewall til virksomheder, herunder hvordan netværksopdeling og kapacitet kan understøtte sikkerheden. DCA Logic designer og installerer professionelle erhvervsnetværk og leverer kundetilpassede IT-løsninger, hvor infrastrukturen indgår i virksomhedens drift. Læs også om DCA Logics løsninger til netværk og cybersikkerhed.
Gør gennemgangen til en tilbagevendende rutine frem for en engangsopgave. Når medarbejdernes adgang, tilsluttede enheder og netværksforbindelser vurderes samlet, får I et bedre grundlag for at prioritere forbedringer efter virksomhedens reelle behov.
Hvad virker mod cyberangreb – og hvad kræver særskilt vurdering?
Intet enkelt sikkerhedstiltag beskytter alle dele af virksomheden. En robust indsats kombinerer forebyggelse, opdagelse og beredskab. Forebyggelse gør det sværere for et angreb at lykkes, opdagelse hjælper jer med at reagere på tegn på kompromittering, og beredskab giver medarbejderne en plan, hvis driften bliver ramt. Prioriteringen afhænger af jeres systemer, data og arbejdsgange.
Multifaktorlogin, opdatering af systemer, sikkerhedskopiering og træning af medarbejdere kan styrke sikkerheden. Men hvert tiltag har begrænsninger. En sikkerhedskopi hjælper eksempelvis kun, hvis den kan gendannes, og medarbejdertræning erstatter ikke tekniske adgangskontroller. Se derfor hvert tiltag som en del af en samlet indsats, og afklar, hvem der har ansvar for at følge det op.
| Indsats | Formål | Begrænsning |
|---|---|---|
| Forebyggelse, eksempelvis opdateringer og adgangsstyring | Reducere kendte sårbarheder og begrænse unødig adgang | Fjerner ikke alle risici eller menneskelige fejl |
| Opdagelse, eksempelvis gennemgang af sikkerhedshændelser | Skabe grundlag for at undersøge mistænkelig aktivitet | Kræver en tydelig arbejdsgang for vurdering og reaktion |
| Beredskab og sikkerhedskopier | Understøtte håndtering og genetablering efter en hændelse | Kræver afprøvning, ansvarlige roller og prioritering |
Kan antivirus alene beskytte virksomheden?
Nej. Antivirus kan indgå i beskyttelsen af arbejdscomputere, men kan ikke erstatte adgangsstyring, opdateringer, sikkerhedskopier eller medarbejdernes kendskab til hændelsesprocedurer. Betragt beskyttelse af arbejdsstationer som ét lag i en bredere indsats, og vurder det sammen med virksomhedens netværk og øvrige systemer.
Hvornår skal virksomheden undersøge NIS2 nærmere?
NIS2 er gennemført i dansk lovgivning, men virksomhedens størrelse afgør ikke alene, om reglerne gælder. Omfattelse afhænger blandt andet af sektor og konkrete forhold, og der kan være undtagelser. Vurdér jeres situation op mod de gældende regler, og søg relevant juridisk eller faglig rådgivning, før I konkluderer, hvilke forpligtelser virksomheden har.
Generelle sikkerhedsanbefalinger er et fornuftigt udgangspunkt, men de er ikke det samme som lovkrav. Brug dem til at finde praktiske forbedringer, og håndtér den juridiske vurdering som et særskilt spor. Det gør det lettere at beslutte, hvilke tiltag der haster, hvem der har ansvaret, og hvordan indsatsen skal følges op.
Tjekliste: Sådan prioriterer I cybersikkerhed i virksomheden
En brugbar plan begynder med overblik og slutter ikke ved indkøb af et sikkerhedsværktøj. Følg trinene, og giv hvert punkt en ansvarlig samt en dato for opfølgning. Tilpas rækkefølgen, hvis risikovurderingen viser, at en kritisk funktion kræver hurtigere handling. Hvis I mangler overblik, så begynd med at registrere de vigtigste systemer og deres afhængigheder, før I beslutter, hvilke forbedringer der skal gennemføres.
De første handlinger: overblik, ansvar og adgang
Ledelsen bør udpege en koordinator, som samler oplysninger og følger op. Koordinatoren kan samarbejde med den IT-ansvarlige, systemejere og relevante afdelinger. Målet er ikke at dokumentere alt på én gang, men at finde de vigtigste afhængigheder og håndtere tydelige huller først. Gør ansvar og næste handling synlige, så vurderingen bliver omsat til konkrete opgaver.
- Kortlæg kritiske data og systemer. Systemejere beskriver, hvilke oplysninger og arbejdssystemer der er nødvendige for centrale opgaver. Notér, hvor data opbevares, hvem der bruger dem, og hvilke funktioner der påvirkes, hvis adgangen forsvinder.
- Registrér netværk og enheder. Den IT-ansvarlige samler et overblik over netværksudstyr, arbejdscomputere og tilsluttede enheder. Medtag systemer og tjenester, som driften afhænger af, så ukendte forbindelser eller uklare ejerskaber kan undersøges.
- Gennemgå medarbejderadgange. Ledere og systemejere vurderer, hvem der har adgang til hvilke oplysninger og arbejdssystemer. Fjern adgange, der ikke længere svarer til arbejdsbehovet, og aftal, hvem der godkender ændringer ved nye roller eller fratrædelser.
Løbende handlinger: træning, opdatering og beredskab
Når overblikket er på plads, fastlægger koordinatoren en enkel rytme for opfølgning. Inddrag ledelsen, den IT-ansvarlige og medarbejdere, som ejer vigtige arbejdsgange. Gennemgå åbne punkter, ændringer i systemer og nye afhængigheder. Prioritér efter mulig påvirkning af driften, og registrér beslutninger, ansvar og status, så det er tydeligt, hvad der mangler.
- Gør sikkerhedsregler forståelige. Ledelsen godkender klare retningslinjer for adgang, datahåndtering og indberetning af mistænkelig aktivitet. Gør det tydeligt, hvem medarbejderne skal kontakte, hvis noget virker forkert.
- Planlæg medarbejdertræning. Koordinatoren tilrettelægger tilbagevendende træning med genkendelige eksempler på phishing og andre forsøg på at få adgang. Følg op på, om medarbejderne ved, hvordan de skal reagere og rapportere.
- Følg op på opdateringer. Den IT-ansvarlige fastlægger, hvem der holder øje med relevante opdateringer til systemer og software, og hvordan mangler bliver fulgt til dørs. Notér udeståender, ansvarlig og næste vurdering.
- Forbered håndtering af hændelser. Ledelsen fastlægger beslutningsansvar, kontaktveje og rækkefølgen for at genetablere vigtige funktioner. Beskriv, hvem der vurderer hændelsen, hvem der kommunikerer internt, og hvordan planen afprøves og forbedres.
Opdatér sikkerhedsplanen, når virksomheden ændrer sig, så den fortsat afspejler jeres systemer, medarbejdere og driftsbehov. En ny tjeneste, leverandør eller arbejdsgang kan ændre risikobilledet. Sæt en fast gennemgang i kalenderen, og gennemgå planen igen, når større ændringer finder sted.
Skal tjeklistens fund ses i sammenhæng med virksomhedens netværk og IT-infrastruktur, kan I drøfte jeres cybersikkerhedsbehov med DCA Logic.
Fra tjekliste til sikker IT-drift: sådan kommer I videre
En tjekliste skaber først værdi, når fundene bliver omsat til handlinger, der passer til virksomhedens hverdag. Saml de identificerede risici ét sted, og vurder dem efter mulig påvirkning af drift, data og kundeleverancer. Vælg derefter realistiske forbedringer, I kan følge op på. For hvert punkt bør I fastlægge en ansvarlig, en tidsramme og en måde at kontrollere fremdriften på.
En enkel plan kan opdeles i tre spor: Håndtér først forhold, der kan forstyrre kritiske arbejdsgange. Planlæg derefter forbedringer af adgang, enheder og netværk. Aftal til sidst, hvordan ændringer og nye risici løbende vurderes. Hvis et område kræver juridisk afklaring, bør det behandles særskilt fra de tekniske opgaver.
Hvornår giver det mening at få teknisk sparring?
Teknisk sparring er relevant, når virksomheden mangler overblik over forbindelser mellem netværk, systemer og enheder, eller når ansvaret for opfølgning er uklart. Det kan også være nyttigt, hvis ændrede arbejdsgange betyder, at infrastrukturen skal vurderes på ny. Begynd med at samle jeres vigtigste spørgsmål og beskrive, hvilke funktioner der skal fungere stabilt i hverdagen.
Netværket forbinder ikke kun udstyr. Det giver også adgang til forretningssystemer og data og bør derfor vurderes sammen med, hvem der bruger det, og hvilke opgaver det understøtter. Sparring kan hjælpe jer med at prioritere infrastrukturen og de tilhørende sikkerhedsbehov. Det forebygger ikke alle angreb, men kan give et bedre grundlag for velovervejede valg.
Hvordan kan DCA Logic indgå i næste skridt?
DCA Logic leverer cybersikkerhedsløsninger, der beskytter netværk, enheder og data, og designer og installerer professionelle erhvervsnetværk. Når næste skridt kræver, at sikkerhed og netværksinfrastruktur ses samlet, kan arbejdet tage udgangspunkt i virksomhedens netværk, udstyr og driftsbehov.
Før en dialog kan I gøre jeres behov konkrete ved at samle en kort oversigt over:
- De arbejdsgange og systemer, der er vigtigst for den daglige drift.
- Uafklarede spørgsmål om adgang, enheder eller netværksforbindelser.
- De forbedringer, I allerede har prioriteret, og hvem der følger op på dem.
Oversigten giver et fælles udgangspunkt for at drøfte, hvordan tekniske valg kan understøtte både sikkerhed og drift. DCA Logic kan hjælpe virksomheden med at se cybersikkerhed og netværksløsninger i sammenhæng.
Tag en dialog med DCA Logic om jeres IT- og sikkerhedsbehov, og find ud af, hvilke næste skridt der passer til jeres infrastruktur og arbejdsgange.
Gør næste sikkerhedstiltag til en del af driften
Cybersikkerhed for virksomheder er mest anvendelig, når indsatsen tager udgangspunkt i virksomhedens behov og udvikler sig sammen med driften. Vælg et næste skridt, I kan gennemføre og følge op på, frem for at forsøge at løse alle udfordringer på én gang. Det kan være at afklare ansvaret for en kritisk arbejdsgang eller skabe bedre sammenhæng mellem netværkets opbygning og de enheder, medarbejderne bruger.
Tekniske beslutninger bør understøtte både sikkerhed og stabilitet. DCA Logic leverer cybersikkerhedsløsninger til beskyttelse af netværk, enheder og data samt designer og installerer professionelle netværk til erhverv. En dialog kan tage udgangspunkt i jeres nuværende infrastruktur, de vigtigste driftsbehov og de områder, hvor I ønsker bedre overblik.
Drøft jeres cybersikkerhed og netværksbehov med DCA Logic, og find et realistisk næste skridt for virksomheden. En løbende, tilpasset indsats hjælper jer med at holde sikkerhedsarbejdet relevant for den daglige drift.
Ofte stillede spørgsmål om cybersikkerhed
Hvad indebærer virksomheders cybersikkerhed?
Det handler om at beskytte digitale arbejdsgange mod misbrug og afbrydelser. Målet er både at beskytte oplysninger og at kunne fortsætte eller genoptage vigtige opgaver. Lønadministration bør eksempelvis kun være tilgængelig for relevante medarbejdere, og virksomheden bør vide, hvem der har ansvar for at genetablere systemet, hvis adgangen svigter. Det kræver et samspil mellem tekniske valg og klare organisatoriske beslutninger.
Hvilke cybertrusler er mest relevante for virksomheder?
Det afhænger af virksomhedens systemer og arbejdsgange. En virksomhed, der behandler kundeoplysninger, kan have andre risici end en virksomhed, hvor produktionen afhænger af tilsluttet udstyr. Vurdér hver trussel ud fra, hvilke data eller funktioner den kan påvirke, og hvor afhængig driften er af dem. Det giver et mere brugbart grundlag for at afgøre, hvad der bør undersøges først, end en generisk liste over trusler.
Kan en lille virksomhed blive ramt af cyberangreb?
Ja, virksomhedens størrelse afgør ikke alene, om den kan blive ramt. En mindre virksomhed kan eksempelvis være afhængig af én skybaseret tjeneste til fakturering eller kundebooking. Hvis adgangen til tjenesten svigter, kan en central arbejdsgang gå i stå. Udpeg en ansvarlig, sørg for, at medarbejderne ved, hvordan de melder problemer, og afprøv, hvordan en kritisk opgave kan fortsætte midlertidigt.
Hvordan laver man en tjekliste for cybersikkerhed?
Gør hvert punkt konkret: Beskriv, hvad der skal gøres, hvem der ejer opgaven, og hvordan I kan se, at den er udført. I stedet for blot at skrive “kontrollér sikkerhedskopier” kan I notere, hvem der afprøver en gendannelse, og hvor resultatet registreres. Markér også udeståender og beslutninger, så listen viser både fremdrift og områder, der stadig kræver handling.
Er NIS2 relevant for alle virksomheder?
Nej, NIS2 gælder ikke automatisk for alle virksomheder. Om reglerne omfatter jer, afhænger af jeres konkrete aktiviteter og øvrige forhold. En generel beskrivelse af virksomheden er derfor ikke nødvendigvis nok til at afgøre det. Undersøg de gældende krav med relevant juridisk eller faglig rådgivning, hvis der er tvivl. Hold vurderingen adskilt fra almindelige sikkerhedsforbedringer, som kan være relevante uanset omfanget af de juridiske krav.
Hvad skal virksomheden gøre efter et cyberangreb?
Følg jeres beredskabsplan, og involvér hurtigt den ansvarlige for hændelsen. Notér, hvornår problemet blev opdaget, hvilke systemer der ser ud til at være påvirket, og hvilke handlinger der allerede er foretaget. Undgå at slette oplysninger, som kan hjælpe med at forstå forløbet. Afklar derefter, hvem der vurderer omfanget, beslutter næste skridt og håndterer relevant kommunikation.
Hvor ofte bør virksomheder gennemgå deres cybersikkerhed?
Gennemgå sikkerhedsarbejdet regelmæssigt og efter ændringer, der kan påvirke virksomhedens digitale afhængigheder. Det kan være en ny tjeneste, ændrede medarbejderroller eller en ny leverandørforbindelse. Brug gennemgangen til at kontrollere, om ansvaret stadig er tydeligt, og om tidligere beslutninger fortsat passer til arbejdsgangene. Efter en øvelse eller hændelse bør I også justere beredskabsplanen ud fra det, I har lært.
En reaktion