
Fordele ved centraliseret netværksstyring for virksomheder
Centralisering handler ikke kun om at samle teknikken ét sted. De mest håndgribelige fordele ved centraliseret netværksstyring er bedre overblik, mere ensartet drift på tværs af lokationer og et tydeligere grundlag for at opdage og håndtere problemer. Det kan gøre en forskel, når netværket skal understøtte medarbejdere, systemer og daglige arbejdsgange.
Det kræver dog en driftsmodel, der passer til organisationen. Central styring kan skabe fælles rammer, mens lokale teams stadig kan have behov for at træffe beslutninger tæt på driften. Valget bør derfor tage højde for jeres sikkerhedskrav, kompetencer og behov for fleksibilitet.
Her får du et praktisk overblik over, hvordan centraliseret netværksstyring kan styrke koordineringen i organisationen, og hvad du bør overveje, før du vælger en løsning. Vi gennemgår forskellen på lokal, skybaseret og hybrid drift samt betydningen af overvågning, beredskab, sikkerhed og skalerbarhed. Målet er at give dig et klart grundlag for at vurdere, hvor centralisering kan skabe værdi, og hvordan den kan tilpasses jeres hverdag.
Vigtigste pointer
- Vælg mellem lokal, skybaseret eller hybrid drift ud fra jeres behov for kontrol, fleksibilitet og fælles administration.
- Centraliserede rammer kan skabe mere ensartet drift på tværs af lokationer, mens tydelige lokale beslutningsrum bevarer smidigheden.
- Overvågning af konfigurationer og trafik kan gøre det lettere at opdage afvigelser og reagere på driftsproblemer.
- Automatisering kan forenkle tilføjelsen af netværksenheder og hjælpe med at prioritere vigtig trafik, når belastningen ændrer sig.
- Adgangskontrol og sikkerhedsprofiler kan styrke beskyttelsen, når de indgår i en samlet tilgang til netværksstyring.
Styring via public cloud, private cloud eller lokalt
Valget af styringsmiljø handler om, hvor administrationen foregår, og hvem der har kontrollen. En central platform kan samle netværksdriften, men aktører kan også koordinere gennem et styringsnetværk uden én central beslutningstager.
Valg af styringsmiljø
Lokal netværksadministration installeres og drives hos virksomheden eller på dens egne servere. Public cloud samler administrationen i en ekstern, skybaseret løsning, mens private cloud giver et dedikeret skymiljø. Public cloud kan mangle den fleksibilitet og de avancerede funktioner, der eksempelvis kræves til kernenetværk, datacentre, virtualisering og sikkerhed. Vurder derfor kravene til kontrol, funktioner og driftsansvar, før I vælger.
Sikkerhedskrav og databeskyttelse
I Danmark stiller databeskyttelsesregler strenge krav til organisationers indsamling, behandling, opbevaring og deling af persondata. EU nævner GDPR som et eksempel på en databeskyttelseslov. Afklar derfor, hvilke data netværksadministrationen behandler, hvem der har adgang, og hvordan adgang og opbevaring styres. Manglende overholdelse kan medføre økonomiske sanktioner og skade organisationens omdømme.
Et styringsnetværk er et alternativ, når offentlige, private og halvoffentlige aktører skal koordinere uden fuld centralisering. En kommune, en offentlig institution og private leverandører kan eksempelvis bidrage med hver deres lokale viden. Netværksstyring løser dog ikke automatisk fragmenteret forvaltning eller manglende koordinering. Aftaler om ansvar og beslutninger skal stadig være tydelige.
Fire teoretiske tilgange beskriver, hvordan et styringsnetværk kan organiseres. Ved fælles styring træffer deltagerne beslutninger sammen. I den anden tilgang koordinerer en ledende organisation arbejdet. I den tredje varetager en særskilt netværksorganisation koordineringen. Den fjerde kombinerer modellerne. Valget afhænger blandt andet af, om aktørerne allerede samarbejder, eller om en central myndighed har samlet dem.
Metastyring betyder, at en offentlig myndighed sætter rammer for netværket uden nødvendigvis at træffe alle beslutninger. Myndigheden kan fastlægge mål, ansvar og mødeformer, mens aktørerne bidrager med viden fra deres områder. Et konkret første skridt er at afgrænse, hvilke beslutninger der kræver central kontrol, og hvilke der kan træffes lokalt.
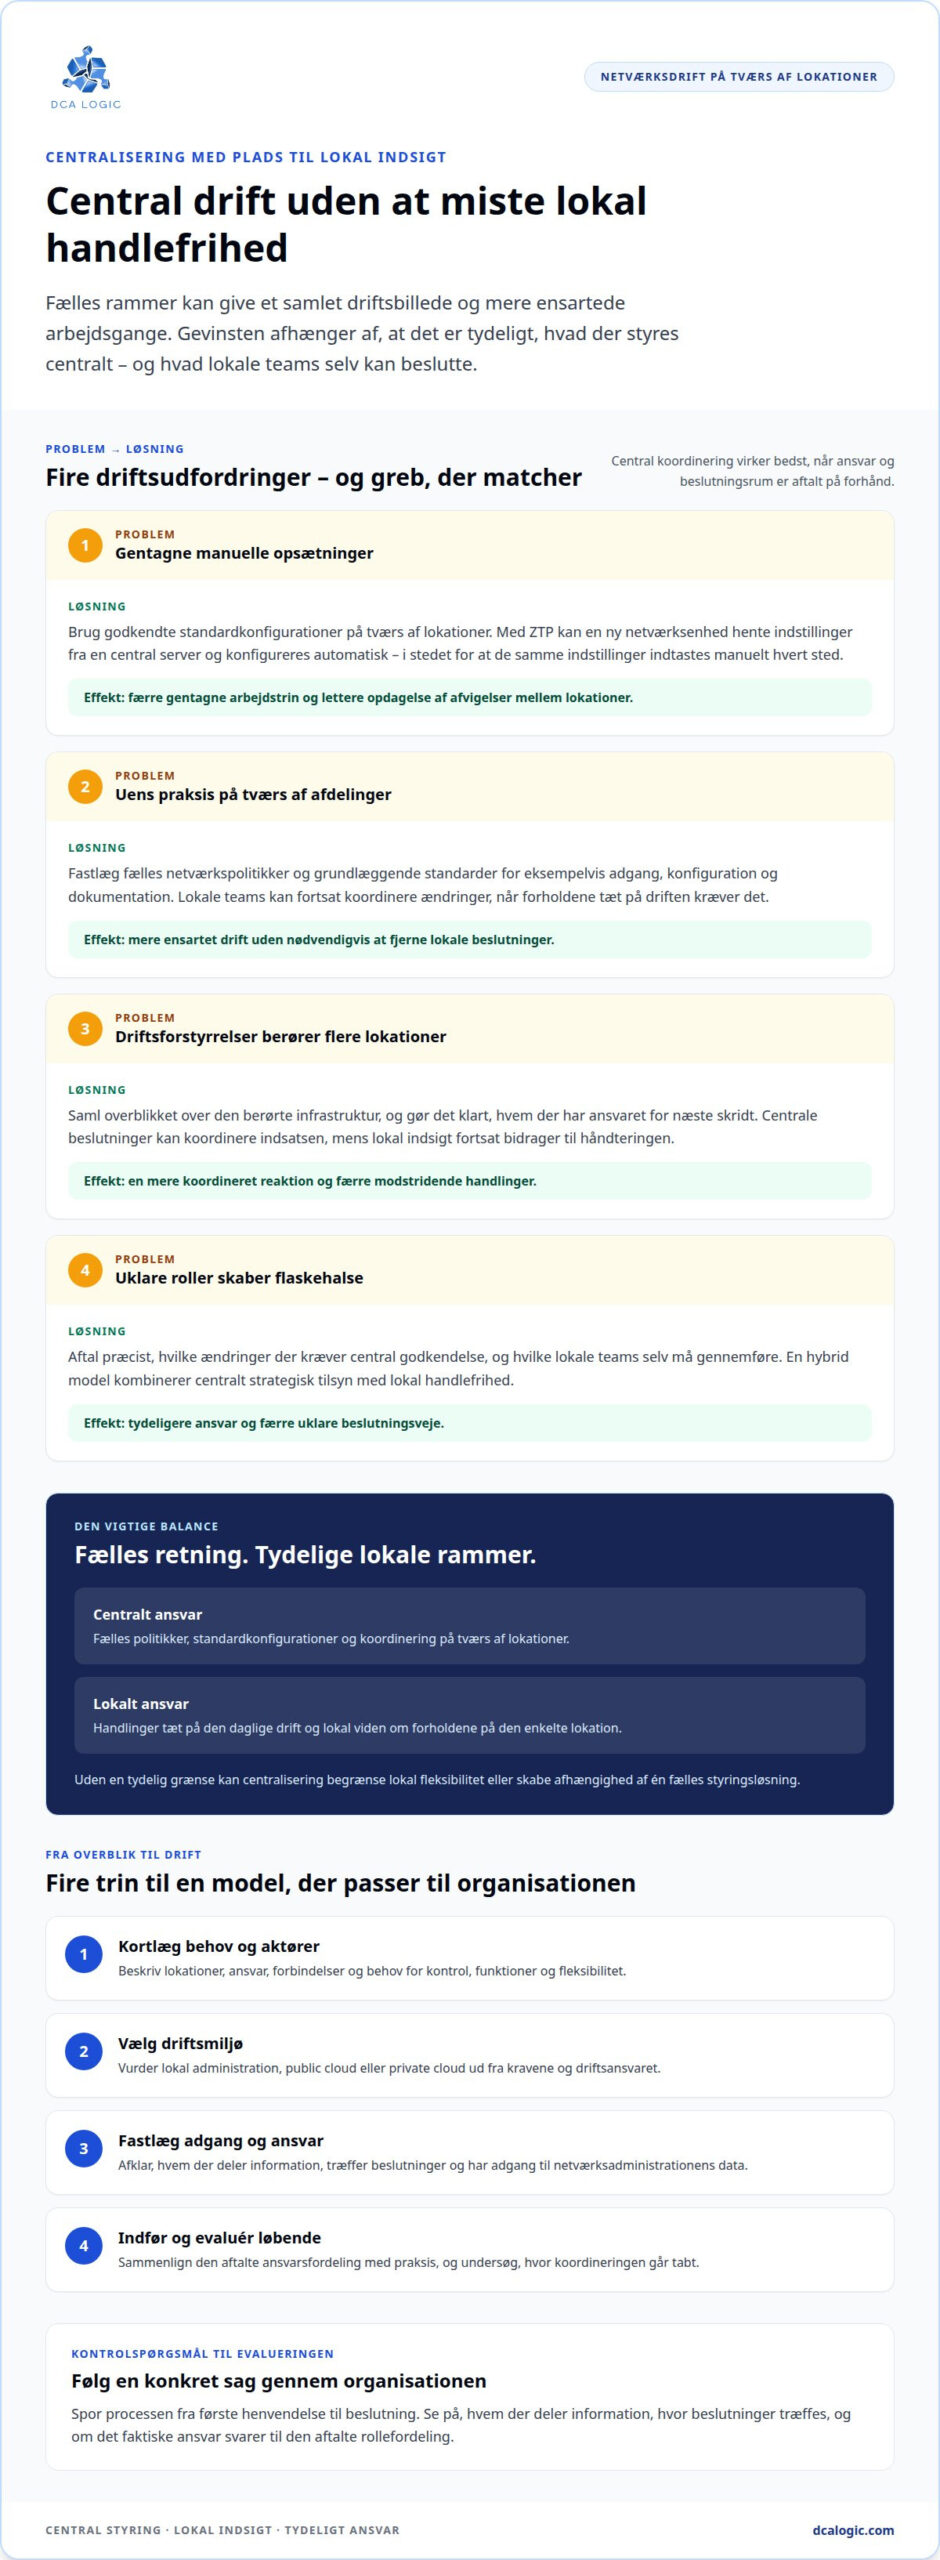
Analysér først netværket ved at kortlægge aktørerne, deres ansvar og forbindelser. Undersøg derefter, hvem der deler information, hvor beslutninger træffes, og hvor koordineringen går tabt. En procesanalyse kan følge en konkret sag fra første henvendelse til beslutning. Sammenlign til sidst den tilsigtede ansvarsfordeling med den faktiske praksis.
De centrale risici er uklart ansvar, begrænset lokal fleksibilitet og afhængighed af en fælles styringsløsning. I en hybrid model bør grænsen mellem centrale og lokale beslutninger derfor være tydelig. Gå frem i fire trin: kortlæg behov og aktører, vælg driftsmiljø, fastlæg adgang og ansvar, og indfør løsningen med løbende evaluering. Det gør afvigelser og uklare roller lettere at få øje på.
Centralisering af drift på tværs af organisationer
Når flere afdelinger eller lokationer deler infrastruktur, kan central drift tydeliggøre ansvar og arbejdsgange. En fælles administration kan fastlægge netværkspolitikker, mens lokale teams håndterer forhold tæt på deres daglige opgaver. Det giver et samlet driftsbillede uden nødvendigvis at fjerne lokale beslutninger. En organisation kan eksempelvis bruge samme grundlæggende adgangspolitik på tværs af kontorer, men lade lokale ansvarlige koordinere ændringer efter behov.
Centraliseret datastyring kan give et mere samlet overblik over organisationens data og systemer. Ensartede politikker kan samtidig understøtte fælles driftsstandarder på tværs af lokationer. Det er særligt relevant, når flere enheder skal følge de samme krav til konfiguration, adgang eller dokumentation. Klare ansvarsforhold gør det også lettere at placere ansvar for beslutninger og overholdelse af interne regler.
En central konfiguration kan spare tid, når nye lokationer etableres. ZTP kan hente indstillinger fra en central server og konfigurere en ny netværksenhed automatisk. I praksis kan den driftsansvarlige bruge en godkendt grundkonfiguration i stedet for at indtaste de samme indstillinger manuelt hvert sted. Det reducerer gentagne arbejdstrin og gør afvigelser mellem lokationer lettere at opdage.
Fordelene ved centraliseret netværksstyring bliver tydelige under driftsforstyrrelser. Når en hændelse påvirker flere lokationer, kan centrale beslutninger koordinere indsatsen og mindske modstridende handlinger. Et fælles overblik viser, hvilke dele af infrastrukturen der er berørt, og hvem der har ansvaret for næste skridt. Central beslutningstagning kan dermed understøtte en hurtig, koordineret reaktion uden at fjerne behovet for lokal indsigt.
Centralisering kan reducere driftsomkostninger og tidsforbrug, når fælles processer erstatter gentaget manuelt arbejde. En central administrator kan eksempelvis vedligeholde standardkonfigurationer, som lokale teams bruger i stedet for at udarbejde egne versioner. Det kan også mindske dobbeltarbejde med dokumentation og fejlsøgning. Den faktiske gevinst afhænger af, hvor ens organisationens lokationer og arbejdsgange er.
En hybrid model kombinerer centralt strategisk tilsyn med lokal handlefrihed. Den kræver en tydelig aftale om, hvilke ændringer der kræver central godkendelse, og hvilke lokale teams selv kan gennemføre. Uden den afgrænsning kan centralisering skabe flaskehalse eller uklart ansvar. Netværksstyring løser ikke i sig selv manglende koordinering, så roller og beslutningsveje skal også være defineret.
Danmarks digitaliseringsstrategi fra 2011 fremhævede fælles digitale løsninger udviklet af staten, regionerne og kommunerne. Strategien frarådede egne systemer, hvor gode fælles løsninger allerede fandtes. Siden midten af 1990’erne har integration af offentlige myndigheders og organisationers informationssystemer været et overordnet digitaliseringsmål. I praksis kan central styring samle 43 individuelle organisationer på én professionelt styret platform, når fælles rammer passer til deres behov.
Begynd planlægningen med at kortlægge lokationer, systemejere og tilbagevendende driftsopgaver. Fastlæg derefter fælles standarder, udpeg lokale ansvarlige, og beskriv, hvordan ændringer godkendes. Offentlige standarder i Danmark skal være åbne, understøtte myndighedernes forretningsmæssige og forvaltningsmæssige behov samt være understøttet på markedet. De kriterier giver et konkret grundlag for at vurdere fælles løsninger.
Overvågning og 24/7-beredskab
Centraliseret overvågning samler signaler fra netværkets enheder, så driftsansvarlige kan opdage afvigelser på tværs af lokationer. Et netværksstyringssystem kan overvåge konfigurationsparametre og rapportere ændringer, der afviger fra den godkendte opsætning. Det giver et konkret grundlag for at undersøge, om en ændring skyldes planlagt vedligeholdelse eller kræver handling.
Netværksanalyser kan vise trafikflow, netværksrespons, applikationsrespons og brugeroplevelse i realtid. Hvis en medarbejder eksempelvis oplever langsom adgang til en forretningsapplikation, kan driften undersøge, om problemet skyldes forbindelsen, applikationen eller et bestemt område. Den sammenhæng gør det lettere at målrette fejlsøgningen frem for at behandle alle klager som den samme hændelse.
Overvågning skaber størst værdi, når organisationen definerer, hvad der kræver opfølgning. En driftsplan kan eksempelvis skelne mellem en uventet konfigurationsændring, en langsom forbindelse og en tjeneste, der ikke svarer. For hvert tilfælde bør planen beskrive, hvem der vurderer hændelsen, hvor den registreres, og hvem der overtager ansvaret, hvis den påvirker flere lokationer.
Et centralt overblik kan forkorte tiden fra opdagelse til koordinering, fordi relevante teams arbejder ud fra de samme hændelsesoplysninger. En lokal medarbejder kan melde en konkret påvirkning, mens den centrale drift sammenholder meldingen med netværksdata. Når flere aktører opdager problemer tidligt og deler observationer, bliver proaktiv håndtering mulig. Det kræver dog tydelige roller, så teams ikke udfører modstridende ændringer.
Et 24/7-beredskab er ikke det samme som teknisk overvågning. En platform kan indsamle målinger og registrere afvigelser, men organisationen skal også fastlægge bemanding, eskalering og beslutningsansvar uden for almindelig arbejdstid. Hvis en hændelse opstår om natten, bør beredskabsplanen angive, hvem der vurderer alvoren, hvilke handlinger vedkommende må iværksætte, og hvordan næste skift får overdragelsen.
En omfattende overvågningsopsætning bør begynde med de systemer, hvor svigt påvirker kritiske arbejdsgange. Kortlæg først afhængighederne mellem netværksforbindelser og centrale applikationer. Knyt derefter hver hændelsestype til en ansvarlig rolle og en passende eskalationsvej. Gennemgå til sidst hændelsesforløb for at vurdere, om registrering, vurdering og overdragelse fungerer i praksis.
- Registrér: Hvilken enhed eller tjeneste viser afvigelsen?
- Vurdér: Hvilke brugere, lokationer eller arbejdsgange er påvirket?
- Eskaler: Hvem tager ansvar, og hvornår overdrages sagen?
Disse trin mindsker usikkerheden, når en hændelse udvikler sig fra et teknisk signal til en driftsmæssig konsekvens. Når arbejdsstederne er spredt, kan en fælles hændelseslog også hjælpe teams med at sammenligne gentagne problemer. Brug eksempelvis tidligere registreringer til at se, om udfald opstår på samme forbindelse eller følger samme type ændring.
Netværksstyring kan understøtte proaktiv drift, fordi flere aktører kan opdage nye problemer tidligt og reagere på dem. Gevinsten afhænger af, at observationer deles, så den relevante driftsrolle kan vurdere dem og tage ansvar. En melding bør knyttes til den berørte enhed eller tjeneste og beskrive den synlige påvirkning, uden at flere teams samtidig iværksætter hver deres ændring.
Når en afvigelse kræver opfølgning, skal det være tydeligt, hvem der samler oplysningerne, hvem der beslutter næste skridt, og hvordan ansvaret gives videre. En sådan arbejdsgang gør tidlige observationer til et grundlag for handling frem for blot registrering. Afprøv den med hændelser, der berører forskellige lokationer eller arbejdsgange, så roller og overdragelse kan justeres, før en reel hændelse opstår.
Skalerbarhed og systemperformance
Et skalerbart netværk kan udvides, når virksomheden tilføjer lokationer, brugere eller digitale systemer. Central styring gør det muligt at bruge fælles konfigurationer i stedet for at tilpasse hver enhed fra bunden. Ved en ny lokation kan driften eksempelvis planlægge kapacitet, adgang og trafikprioritering samlet. Det giver et bedre grundlag for at vurdere, om infrastrukturen kan understøtte de nye behov, hvilket er en af de væsentligste fordele ved centraliseret netværksstyring.
Fabric-automatisering kan lade enheder i et fabric-netværk lære og konfigurere sig selv. Det kan gøre udvidelser og løbende vedligeholdelse mere fleksible. Netværket kan udvides uden nedetid, og vedligeholdelse kan udføres i arbejdstiden. For driften hos DCA Logic og lignende virksomheder betyder det, at en planlagt ændring ikke nødvendigvis kræver, at arbejdet flyttes til et særskilt tidsrum.
Performance afhænger også af, hvordan netværket fordeler kapaciteten, når belastningen ændrer sig. Automatiserede arbejdsgange kan justere QoS- og CoS-indstillinger, når en port bliver hårdt belastet. Indstillingerne kan prioritere kritisk trafik frem for mindre følsomme data. Hvis en videokonference og en stor filoverførsel bruger samme forbindelse, hjælper prioriteringen med at afgøre, hvilken trafik der får forrang.
I trådløse netværk kan AI-baseret WLAN-administration analysere brugen af radiospektrum, klienthardware og applikationer. Analysen kan bruges til løbende at tilpasse netværket til den faktiske brug. Et mødelokale med mange samtidige klienter stiller eksempelvis andre krav end et område med få enheder. Driften får dermed et grundlag for at justere WLAN-indstillinger efter brugsmønstre frem for alene at følge en fast standardopsætning.
Et centralt overblik kan også hjælpe med at skelne mellem lokal belastning og et bredere kapacitetsproblem. Sammenhold målinger fra den berørte port, det trådløse område og de relevante applikationer. Hvis kun én port er presset, kan trafikprioritering være relevant. Hvis flere områder viser samme mønster, kan organisationen undersøge kapaciteten på tværs af netværket.
Skalering kræver også planlagte ændringer. Før en udvidelse bør driften beskrive, hvilke tjenester der er kritiske, hvilke indstillinger der ændres, og hvordan resultatet vurderes. En praktisk arbejdsgang er at registrere udgangspunktet, gennemføre ændringen og sammenligne målingerne bagefter. Så bliver det lettere at se, om ændringen løste belastningen eller blot flyttede den.
Centralisering gør ikke automatisk alle netværksproblemer. Systemerne skal have klare prioriteter, og automatisering skal følge organisationens driftskrav. QoS og CoS skal eksempelvis afspejle, hvilke arbejdsgange der er vigtigst, mens WLAN-justeringer skal tage hensyn til klienter og applikationer. Når valgene er tydelige, kan automatiseringen understøtte stabil performance, også når infrastrukturen vokser.
Det er også relevant at koble ændringer til de tjenester, netværket skal bære. Den centraliserede platform kan understøtte kritisk sagsbehandling på tværs af flere lokationer og regioner. Derfor bør kapacitetsvurderinger tage udgangspunkt i de kritiske arbejdsgange og i, om de fortsat kan gennemføres, når netværket ændres. En samlet platform kan give driften et fælles sted at følge ændringer og vurdere deres betydning, men vurderingen bør fortsat bygge på målinger fra de berørte dele af netværket.
Fabric-automatisering kan muliggøre vedligeholdelse i arbejdstiden og udvidelse af netværket uden nedetid. Forbind automatiserede ændringer med en tydelig kontrol før og efter arbejdet: Kontrollér, at de planlagte tjenester fungerer, og at belastningen ikke blot er flyttet. Hvis resultatet afviger fra forventningen, bør driften kunne justere ændringen eller rulle den tilbage efter den etablerede procedure. Så kan netværket skaleres løbende, mens performance vurderes ud fra den faktiske påvirkning af brugernes arbejdsgange.
Hvordan forbedrer centraliseret netværksstyring netværkssikkerheden?
Centraliseret styring kan gøre det lettere at anvende de samme sikkerhedsindstillinger på tværs af netværket. Når en bruger logger på, kan edge-enheder automatisk anvende netværks- og sikkerhedsprofiler baseret på brugerens autentificering. En medarbejder kan eksempelvis få adgang til de ressourcer, der passer til vedkommendes rolle, mens andre forbindelser begrænses.
Det giver en mere ensartet adgangsstyring, især i organisationer med flere lokationer eller brugergrupper. En fælles profil kan fastlægge, hvilke netværksområder en bestemt brugergruppe må tilgå. Driften kan derefter administrere profilen centralt frem for at gentage ændringen på hver enhed. Adgangsreglerne skal dog afspejle organisationens faktiske roller og arbejdsgange.
Netværksadgangskontrol, ofte forkortet NAC, styrer adgangen til LAN- og WLAN-netværk. Den hjælper med at beskytte mod uautoriseret brug ved at afgøre, hvilke enheder eller brugere der får adgang. Når en medarbejder tilslutter en enhed, kan adgangskontrollen vurdere forbindelsen efter de fastlagte regler. NAC er derfor relevant som en del af en samlet adgangsmodel, ikke som erstatning for klare brugerrettigheder.
AI-drevet netværksautomatisering kan analysere trafikmønstre, opdage uregelmæssigheder og automatisk udløse beskyttelsesforanstaltninger. Det kan eksempelvis være en ændring i trafikken, der afviger fra det normale mønster for en bestemt enhed. Automatiseringen kan reagere efter de valgte politikker, mens administratorer vurderer hændelsen og dens betydning. Reglerne for automatiske handlinger bør være tydelige, så en beskyttelsesreaktion ikke unødigt afbryder den almindelige drift.
Central styring kan også samle oplysninger om ændringer og adgangspolitikker. Når en profil opdateres, er det vigtigt at vide, hvad der blev ændret, og hvilke enheder ændringen omfatter. En fast arbejdsgang kan derfor kræve, at ændringer beskrives, godkendes og registreres. Ved en fejl kan driften lettere følge ændringsforløbet og vurdere, om ændringen bør rulles tilbage.
Netværkssikkerhed afhænger ikke alene af platformen. En central politik virker kun efter hensigten, når brugerroller, enheder og adgangsbehov er beskrevet korrekt. Begynd eksempelvis med at kortlægge brugergrupper, fastlægge nødvendige adgange og knytte passende profiler til hver gruppe. Gennemgå derefter undtagelser, såsom eksterne enheder eller midlertidige brugere, så særadgang ikke bliver stående uden et tydeligt formål.
En praktisk sikkerhedsmodel kan bygges op i trin:
- Definér brugergrupper og deres nødvendige netværksadgang.
- Fastlæg profiler for LAN, WLAN og relevante edge-enheder.
- Beskriv, hvornår NAC afviser eller begrænser en forbindelse.
- Afgræns, hvilke uregelmæssigheder der må udløse automatisk handling.
- Gennemgå registrerede ændringer og justér regler ved ændrede behov.
Med denne struktur bliver central styring et redskab til at håndhæve adgangspolitikker og reagere på afvigelser. Den erstatter ikke det løbende ansvar for brugerrettigheder, men kan gøre politikkerne lettere at administrere på tværs af netværket.
DCA Logic
DCA Logic kan hjælpe jer med at omsætte principperne for central netværksstyring til en løsning, der passer til jeres drift. Med netværksløsninger til virksomheder kan I tage udgangspunkt i jeres netværksbehov og den praktiske hverdag på tværs af lokationer. Det relevante valg afhænger af jeres netværksstruktur, sikkerhedskrav og behov for central eller lokal styring.
En faglig gennemgang kan skabe overblik over, hvor central administration giver mening, og hvor lokal fleksibilitet fortsat er vigtig. DCA Logic designer og installerer netværks- og WiFi-løsninger til virksomheder og offentlige organisationer. Kontakt DCA Logic for en dialog om jeres netværksbehov og mulighederne for at samle driften.
Gør næste netværksbeslutning konkret
Centralisering bør tage udgangspunkt i de beslutninger, der påvirker jeres drift mest. Vælg et afgrænset område, hvor fælles styring kan tydeliggøre ansvar eller reducere manuelle arbejdsgange. Beskriv derefter, hvad der skal styres centralt, hvem der ejer ændringerne, og hvordan resultatet vurderes. Så bliver fordelene ved centraliseret netværksstyring relevante for jeres organisation frem for en standardmodel.
Et godt næste skridt er at samle driftsansvarlige og tekniske nøglepersoner om de vigtigste krav. Afklar, hvilke lokationer og systemer der skal indgå, hvilke beslutninger fortsat skal træffes lokalt, og hvordan overvågning skal understøtte den daglige drift. Med en fælles afgrænsning bliver det lettere at vurdere, om en central, lokal eller hybrid model passer bedst.
DCA Logic kan indgå i den dialog med fokus på jeres netværksbehov og den praktiske drift. Kontakt DCA Logic om netværksstyring, når I er klar til at drøfte næste skridt. En tydelig plan giver jer et solidt grundlag for at udvikle netværket i takt med organisationens behov.