GDPR-krav til gæsteregistrering i 2026: Praktisk tjekliste til virksomheder
Et digitalt gæsteregister gør ikke i sig selv gæsteregistreringen GDPR-sikker. Det afgørende er, hvorfor I registrerer gæster, hvilke oplysninger I beder om, og hvad der sker med dem bagefter. GDPR krav til gæsteregistrering 2026 handler derfor ikke kun om valg af system, men om hele dataforløbet fra indsamling til sletning.
Det er forståeligt, hvis I er i tvivl om, hvilke oplysninger der er nødvendige, hvor længe de må gemmes, og hvem der skal have adgang. De samme grundlæggende databeskyttelsesregler gælder, uanset om I bruger et digitalt system eller en papirprotokol. Ansvaret for behandlingen forsvinder heller ikke, fordi registreringen håndteres gennem en leverandør.
I denne artikel får I en konkret tjekliste, som kan bruges ved både indkøb og implementering. I gennemgår formål og behandlingsgrundlag, nødvendige gæsteoplysninger, opbevaring og sletning, information til gæster, adgangsstyring og leverandørens rolle. Målet er et klart beslutningsgrundlag, så løsningen understøtter den nødvendige registrering uden at indsamle eller gemme flere personoplysninger end formålet kræver.
Vigtigste Pointer
- Brug GDPR krav til gæsteregistrering 2026 som ramme for at vurdere, om registrering er nødvendig til jeres konkrete formål.
- Gennemgå hvert felt i registreringen, og vær klar til at begrunde, hvorfor oplysningen er nødvendig.
- Fastlæg opbevaringsperiode, adgang og sletning ud fra formålet, og dokumentér jeres valg.
- Afklar leverandørens rolle, databehandleraftale og eventuelle underdatabehandlere, før I vælger et system.
- Sammenhold tjeklisten med gæsteflow og administrationsbehov, før I beslutter jer for papir eller digital registrering.
GDPR-krav til gæsteregistrering i 2026: Start med formålet
Før I vælger en gæstebog eller digital løsning, skal I afklare, hvad registreringen konkret skal hjælpe virksomheden med. GDPR regulerer behandling af personoplysninger, men stiller ikke i sig selv et generelt krav om, at alle besøgende på en arbejdsplads skal registreres. Begynd derfor med et konkret behov, ikke med en antagelse om, at registrering altid er nødvendig.
Gæsteregistrering er behandling af personoplysninger, når oplysninger om et besøg kan knyttes direkte eller indirekte til en bestemt person. Det kan for eksempel være oplysninger, der bruges til adgangsadministration, sikkerhed eller praktisk modtagelse. Beskriv, hvad registreringen skal understøtte, hvem der har brug for oplysningerne, og hvordan de bruges. En bred formulering som »for sikkerheds skyld« giver ikke i sig selv et klart grundlag for at afgøre, hvilke data der er nødvendige.
Artiklen handler om gæster og besøgende på arbejdspladser, såsom kunder, samarbejdspartnere eller andre mødedeltagere. Den omhandler ikke registrering i forbindelse med hotelophold eller ferieboliger, hvor andre konkrete forhold kan være relevante. Som en generel introduktion til regelsættet kan I læse om General Data Protection Regulation (GDPR), men vurderingen af jeres egen praksis bør tage udgangspunkt i virksomhedens konkrete formål og gældende regler.
Hvornår bliver gæsteregistrering behandling af personoplysninger?
Navn, kontaktoplysninger, besøgssted og tidspunkt kan hver for sig eller samlet gøre det muligt at identificere en gæst. En registrering af, at et bestemt antal besøgende har været på stedet, uden oplysninger der kan knyttes til enkeltpersoner, er noget andet. Vurderingen afhænger af, hvad virksomheden faktisk noterer, og om andre oplysninger gør personer genkendelige. En gæstebog kan derfor rumme forskellige typer data og indebære forskellige hensyn.
Skal alle virksomheder registrere deres gæster?
Nej, GDPR opstiller ikke et universelt krav om gæsteregistrering for alle virksomheder. Andre konkrete regler, særlige sikkerhedsbehov eller forhold ved virksomhedens lokaler kan dog påvirke vurderingen. Få derfor relevante krav verificeret, før I gør registrering obligatorisk. Dokumentér, hvilket behov registreringen skal dække, om det kan håndteres på en mindre indgribende måde, og hvorfor den valgte løsning er nødvendig. Det giver et bedre grundlag, før I beslutter, hvilke oplysninger gæster skal afgive.
Tjek behandlingsgrundlag, information og dataminimering
Når formålet er afgrænset, skal I sikre, at behandlingsgrundlaget passer til netop den behandling. Vurderingen skal tage udgangspunkt i virksomhedens situation og det konkrete behov. Samtykke er ikke automatisk den bedste løsning. Overvej, om gæsten reelt kan vælge frit, og hvad der sker, hvis samtykket trækkes tilbage. Få den juridiske vurdering kontrolleret for jeres konkrete forhold, og dokumentér beslutningen. Hvis formålet eller arbejdsgangen ændres, bør grundlaget vurderes igen.
Vælg oplysninger ud fra behovet
Gennemgå hvert felt, før I tager det med i gæstebogen. Navn kan eksempelvis være nødvendigt for at identificere en aftale, mens vært eller besøgende virksomhed kan understøtte den praktiske modtagelse. Ankomsttid kan være relevant til et afgrænset sikkerhedsformål, men er ikke automatisk nødvendig i alle arbejdsgange. Spørg ved hvert felt: Hvad bruges oplysningen til, hvem har brug for den, og kan formålet opnås uden den?
Undlad at medtage CPR-nummer, kopi af legitimation, foto eller følsomme oplysninger som standardfelter. Hvis virksomheden mener, at en sådan oplysning er nødvendig, kræver det en konkret vurdering af formålet og det juridiske grundlag, før indsamlingen sættes i gang. At et felt findes som standard i et system, er ikke i sig selv en begrundelse for at indsamle data.
Gør informationen synlig ved registreringen
Gæsten skal kunne forstå, hvem der er dataansvarlig, hvorfor oplysningerne indsamles, hvilket grundlag virksomheden bruger, hvor længe data opbevares, og hvilke rettigheder gæsten har. Placér informationen dér, hvor registreringen sker: ved receptionen, på gæstebogens første side eller tydeligt på en tablet. Hvis teksten ikke kan stå samlet på skærmen, kan en kort besked henvise til en let tilgængelig uddybning. Datatilsynets vejledning om registreredes rettigheder kan hjælpe jer med at gennemgå, hvordan gæster informeres om deres rettigheder.
Brug denne sammenhængende tjekliste:
- Formål: Hvad skal registreringen konkret understøtte?
- Grundlag: Hvilket behandlingsgrundlag passer til formålet, og er valget dokumenteret?
- Nødvendige felter: Kan I begrunde hvert enkelt datapunkt?
- Information: Får gæsten tydelig besked om ansvar, formål, grundlag, opbevaring og rettigheder?
- Slettefrist: Hvornår ophører behovet for oplysningerne, og hvordan følges fristen?
Alle led skal hænge sammen. Hvis et felt ikke understøtter det dokumenterede formål, bør I som udgangspunkt genoverveje det. Når I vurderer en digital arbejdsgang, kan I også se nærmere på løsninger til gæsteregistrering og afklare, hvilke funktioner og dataforhold der skal undersøges, før I vælger et system.
Opbevaring, adgang og leverandør: Sammenlign den reelle GDPR-risiko
Papir er ikke automatisk mere sikkert, og digital registrering er ikke automatisk mere GDPR-venlig. Vurder i stedet, hvem der kan se oplysningerne, hvordan adgangen kan følges, og om data kan opbevares og slettes efter virksomhedens procedure. Det er dataforløbet, ikke formatet alene, der afgør, om praksis passer til formålet.
- Adgang: En papirprotokol kan være synlig for gæster og medarbejdere, hvis den ligger fremme. I et digitalt system bør I undersøge, hvilke brugerroller der findes, og hvem der kan se eller ændre registreringer.
- Sporbarhed: Overvej, hvordan I kan kontrollere, hvem der har haft adgang. Spørg, om systemet registrerer relevante handlinger, og hvordan I begrænser adgangen til en fysisk gæstebog.
- Opbevaring og sletning: En papirside kan kræve manuel makulering, mens digitale oplysninger kan kræve en særskilt sletteprocedure. Undersøg, hvordan sletningen gennemføres og kontrolleres i den løsning, I vælger.
Hvor længe må gæsteoplysninger opbevares?
Der er ikke én universel opbevaringsfrist, der passer til alle gæsteregistre. Fastlæg perioden ud fra det dokumenterede formål, og beskriv, hvornår behovet for oplysningerne ophører. Udpeg en ansvarlig for sletning, og indarbejd en rutine, der kontrollerer, at sletningen faktisk er gennemført. Hvis data skal anonymiseres i stedet, bør I også afklare, om personer reelt ikke længere kan identificeres. Konkrete frister er virksomhedsspecifikke og bør vurderes juridisk.
Hvad skal virksomheden kontrollere hos en systemleverandør?
Virksomheden fastlægger formålet med gæsteregistreringen og er typisk dataansvarlig. Hvis en leverandør behandler personoplysninger på virksomhedens vegne, kan leverandøren have rollen som databehandler. Afklar rollerne, og kontrollér, om der foreligger en databehandleraftale, hvilke underdatabehandlere der anvendes, og hvordan adgang og sikkerhedsbrud håndteres.
Spørg også, hvor oplysningerne behandles, om data overføres til lande uden for EU/EØS, og hvilket kontraktgrundlag der gælder. Kontrollér den aktuelle løsning og dokumentationen frem for at basere beslutningen på generelle produktbeskrivelser. GDPR krav til gæsteregistrering 2026 omfatter i praksis også, at arbejdsgangen kan understøtte den opbevaring, adgang og information, I har besluttet.
Før aftalen indgås, bør I afprøve, om den konkrete løsning kan følge jeres procedurer for at give adgang til oplysninger, rette dem og slette dem. For Vgreet/Gæsteregistrering bør funktioner, dataplacering, adgangsstyring, slettefunktioner og leverandørforhold verificeres særskilt. En systemfunktion eller databehandleraftale er ikke i sig selv en garanti for, at virksomhedens samlede behandling er korrekt.
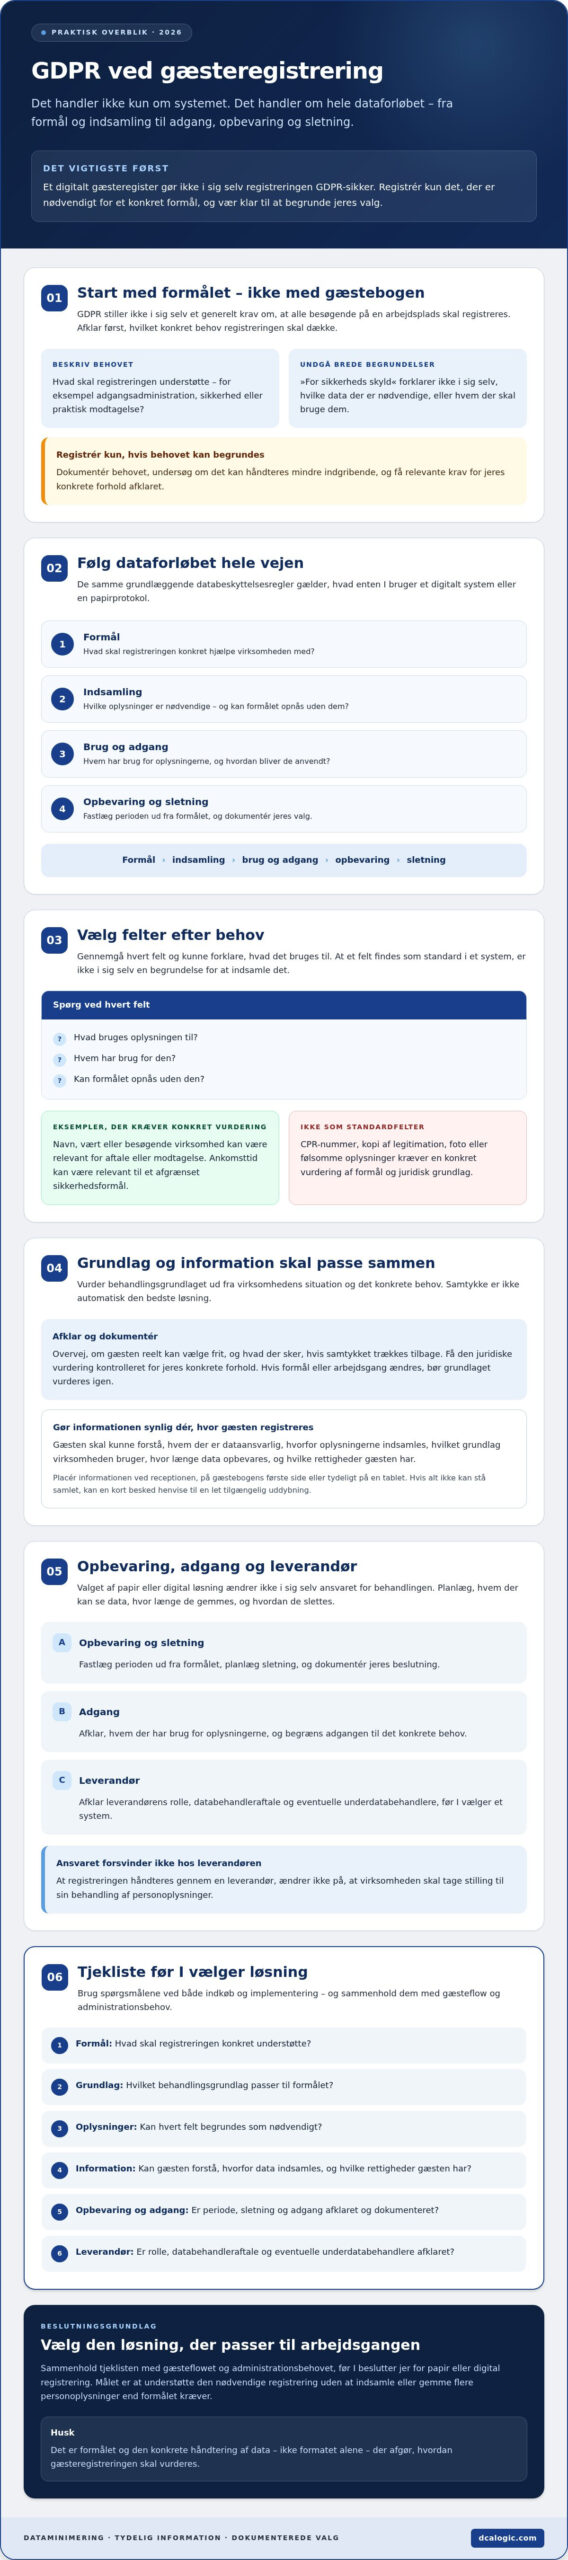
GDPR-tjekliste før virksomheden indfører digital gæsteregistrering
En gennemarbejdet implementering gør det lettere at omsætte jeres vurderinger til en arbejdsgang, medarbejderne faktisk kan følge. Brug de fem trin nedenfor før idriftsættelse, og udpeg en ansvarlig for processen, gæsteinformationen, adgangsrettighederne og sletningen. Det giver tydeligt ejerskab, også når flere funktioner i virksomheden er involveret.
Fem kontroltrin fra behov til idriftsættelse
- Beskriv formålet. Notér, hvilket konkret behov registreringen skal dække, hvem der bruger oplysningerne, og hvordan de skal anvendes.
- Vurdér grundlaget og felterne. Dokumentér det relevante behandlingsgrundlag, og fjern felter, der ikke er nødvendige for formålet.
- Klargør gæsteinformationen. Sørg for, at gæsten ved registreringsstedet kan forstå, hvem der behandler oplysningerne, hvorfor de indsamles, og hvor gæsten kan læse mere.
- Fastlæg ansvar og procedurer. Beskriv, hvem der administrerer adgang, håndterer forespørgsler og følger op på sletning. Afklar også leverandørens rolle og de relevante aftaler.
- Afprøv og planlæg kontrol. Gennemfør et realistisk testbesøg. Kontrollér, at gæsten kan finde informationen, at uvedkommende ikke kan se registreringer, og at sletteproceduren fungerer som beskrevet. Dokumentér beslutningerne, og fastlæg, hvornår processen skal gennemgås igen.
Praktisk opsummering: Afklar behovet, begrund grundlaget og hvert datafelt, informér gæsten, fordel ansvaret, afprøv adgang og sletning, og planlæg løbende kontrol. Tjeklisten hjælper med at skabe et dokumenteret beslutningsgrundlag, men er ikke i sig selv en garanti for juridisk efterlevelse.
Hvornår kræver processen en ekstra vurdering?
Overvej, om behandlingen sandsynligvis indebærer høj risiko for gæsternes rettigheder og frihedsrettigheder. I så fald kan en konsekvensanalyse være relevant, og vurderingen bør verificeres for virksomhedens konkrete situation. Søg også kvalificeret rådgivning, hvis løsningen skal håndtere særlige kategorier af oplysninger, omfattende overvågning eller en usædvanligt indgribende registreringsproces.
Hvis I sammenholder GDPR krav til gæsteregistrering 2026 med den faktiske arbejdsgang, bliver det lettere at stille præcise krav til en løsning. DCA Logic tilbyder Vgreet/Gæsteregistrering. Undersøg de aktuelle funktioner og dataforhold, før I træffer beslutning. Se DCA Logics løsning til gæsteregistrering, og afklar, hvad der passer til jeres proces.
Vælg gæsteregistrering, der passer til virksomhedens arbejdsgang
Valget bør tage udgangspunkt i jeres dokumenterede behov, ikke i en antagelse om, at digital registrering altid er bedst. Sammenhold gæsteflowet med kravene til information, adgang, opbevaring, sletning og administration. En løsning, der fungerer i receptionen, skal også kunne understøtte de procedurer, virksomheden har fastlagt.
Papirbaseret gæstebog eller digital gæsteregistrering?
En papirbaseret gæstebog kan være enkel at tage i brug, men undersøg, om gæsters oplysninger er synlige for andre, og hvordan bogen opbevares, arkiveres og destrueres. En enkel digital registrering eller en integreret velkomstterminal kan passe bedre til bestemte gæsteforløb, men kræver, at I undersøger brugeradgang, dataflow og sletning. Ingen af formaterne er automatisk mere sikre eller mere i overensstemmelse med reglerne.
- Papirbaseret gæstebog: Vurdér, hvem der kan læse tidligere registreringer, hvor bogen opbevares, og hvem der har ansvar for at fjerne oplysninger, når de ikke længere er nødvendige.
- Enkel digital registrering: Undersøg, hvilke oplysninger der indsamles, hvem der har adgang, hvordan gæsten får information, og hvordan oplysninger slettes.
- Integreret velkomstterminal: Kortlæg, hvordan gæsten bevæger sig gennem modtagelsen, og kontrollér, om informationsvisning, adgangsroller og administration kan tilpasses jeres beskrevne proces.
Brug jeres tjekliste som sammenligningsgrundlag. Hvis gæster skal kunne registrere sig selv, skal informationen være synlig og forståelig i det relevante trin. Hvis receptionen administrerer besøget, bør I afklare, hvilke medarbejdere der behøver adgang, og hvordan oplysningerne holdes utilgængelige for uvedkommende. Vælg ud fra den faktiske arbejdsgang og de risici, I har dokumenteret, ikke alene ud fra bekvemmelighed.
Afklar leverandørens løsning før beslutningen
DCA Logic tilbyder Vgreet/Gæsteregistrering som en mulig digital arbejdsgang for virksomheder. Før I vælger løsningen, bør I bede om aktuelle oplysninger om relevante funktioner, dataflow, adgangsstyring, sletning, dataplacering og eventuelle underdatabehandlere. Kontrollér også leverandørens rolle og aftalegrundlaget sammen med virksomhedens relevante juridiske eller databeskyttelsesrådgivere. Produktnavnet alene dokumenterer ikke, at løsningen opfylder jeres konkrete behov.
Før beslutningen træffes, kortlæg gæsteflowet, de nødvendige data, eventuelle integrationer og den dokumentation, I forventer fra leverandøren. På den måde bliver GDPR krav til gæsteregistrering 2026 en konkret del af indkøbs- og implementeringsarbejdet frem for en efterfølgende kontrol. Drøft virksomhedens behov for digital gæsteregistrering med DCA Logic, og afklar, hvilke funktioner og oplysninger der skal verificeres, før I vælger.
Gør gæsteregistreringen klar til næste skridt
En velfungerende gæsteregistrering begynder med et tydeligt formål. GDPR krav til gæsteregistrering 2026 handler ikke om at indsamle flest mulige oplysninger, men om at kunne begrunde de data, I bruger, og håndtere dem ansvarligt.
Brug tjeklisten til at sikre, at formål, behandlingsgrundlag, gæsteinformation og de enkelte registreringsfelter hænger sammen. Fastlæg samtidig, hvem der har adgang, hvor længe oplysningerne opbevares, og hvordan de slettes. Når I sammenligner papir og digitale muligheder, skal I vurdere den konkrete arbejdsgang og leverandørens dokumentation frem for at antage, at et bestemt format automatisk er det rette.
DCA Logic tilbyder Vgreet/Gæsteregistrering til virksomheder og leverer også software, hardware og tilpassede IT-løsninger. Før I vælger løsning, bør I afklare jeres databehov, gæsteflow, integrationer og hvilke produktegenskaber der skal verificeres. Drøft jeres behov for gæsteregistrering med DCA Logic, og få et bedre grundlag for at planlægge næste skridt.
Med klare roller og en dokumenteret arbejdsgang kan I skabe en gæstemodtagelse, der passer til driften og tager hensyn til personoplysninger.
Ofte stillede spørgsmål om GDPR ved gæsteregistrering
Kræver GDPR, at virksomheder registrerer alle gæster?
Nej, GDPR kræver ikke i sig selv, at alle virksomheder registrerer samtlige gæster. Reglerne gælder, når virksomheden behandler personoplysninger, og stiller krav til, hvordan behandlingen foregår. Vurdér derfor først, om registrering er nødvendig til et konkret formål. Andre regler eller særlige sikkerhedsbehov kan påvirke vurderingen, så få relevante krav kontrolleret. GDPR krav til gæsteregistrering 2026 handler blandt andet om at kunne begrunde behovet, ikke om automatisk at registrere alle.
Hvilke oplysninger må man registrere om gæster?
Virksomheden bør kun registrere oplysninger, der er nødvendige til det fastlagte formål, og kunne begrunde hvert felt. Navn, vært, besøgende virksomhed eller ankomsttid kan være relevante i nogle arbejdsgange, men er ikke automatisk nødvendige i alle. Undgå at kopiere systemets standardfelter uden vurdering. CPR-nummer, legitimation, foto og følsomme oplysninger kræver særlig omtanke og en konkret juridisk vurdering, før virksomheden overvejer at indsamle dem.
Hvor længe må gæsteregistrering opbevares efter GDPR?
Der findes ikke én fast opbevaringsfrist, der gælder for alle gæsteregistre. Perioden skal hænge sammen med formålet, og virksomheden bør kunne forklare, hvorfor oplysningerne fortsat er nødvendige. Fastlæg en konkret frist ud fra jeres situation, få den juridisk vurderet, og beskriv, hvem der sørger for sletning eller anonymisering. Indfør også en kontrol, så I kan følge op på, om oplysningerne faktisk fjernes som planlagt.
Er samtykke nødvendigt for digital gæsteregistrering?
Ikke nødvendigvis. Samtykke er ikke automatisk det rette behandlingsgrundlag for digital gæsteregistrering. Virksomheden skal vurdere, hvilket grundlag der passer til det konkrete formål, og dokumentere valget. Hvis I overvejer samtykke, skal I blandt andet undersøge, om gæsten kan sige nej frivilligt, og hvad en tilbagetrækning betyder for registreringen. Få vurderingen kontrolleret for jeres forhold frem for at vælge samtykke som standard.
Skal gæster informeres om, at deres oplysninger bliver registreret?
Ja, når virksomheden behandler gæstens personoplysninger, skal gæsten have klar information om behandlingen. Oplys blandt andet, hvem der er dataansvarlig, hvorfor oplysningerne indsamles, hvilket grundlag virksomheden anvender, hvor længe de gemmes, og hvilke rettigheder gæsten har. Gør informationen tilgængelig dér, hvor registreringen sker, eksempelvis ved receptionen eller på registreringsskærmen. Den bør være let at finde og forstå, før gæsten afgiver oplysninger.
Er virksomheden eller leverandøren ansvarlig for gæsteoplysningerne?
Det afhænger af parternes roller, men virksomheden, der fastlægger formålet og rammerne for registreringen, vil typisk være dataansvarlig. Hvis en systemleverandør behandler oplysninger på virksomhedens vegne, kan leverandøren være databehandler. Afklar rollerne skriftligt, og undersøg databehandleraftale, underdatabehandlere, adgang, dataplacering og sletteprocedurer. En leverandøraftale fjerner ikke virksomhedens ansvar for at vurdere sin egen behandling og arbejdsgang.
Er en digital gæstebog automatisk mere GDPR-sikker end en papirbaseret gæstebog?
Nej. Hverken digital eller papirbaseret registrering er automatisk mere GDPR-sikker. En papirbog kan eksempelvis være synlig for andre besøgende, mens et digitalt system kræver kontrol med brugeradgang, dataflow og sletning. Sammenlign løsningerne ud fra, hvem der kan se oplysningerne, hvordan adgangen kontrolleres, hvor længe data opbevares, og hvordan de slettes. Vælg den arbejdsgang, der bedst understøtter jeres dokumenterede behov og risikovurdering.
Kontakt DCA Logic for at drøfte jeres behov for gæsteregistrering, og afklar hvilke funktioner og dataforhold I bør undersøge, før I vælger en løsning.