
Risiko ved forældet netværksinfrastruktur: Hvad koster det jer?
Den største omkostning ved forældet netværksinfrastruktur er ikke nødvendigvis selve udstyret, men driften, der kan gå i stå, når netværket svigter. Risiko ved forældet netværksinfrastruktur handler både om sikkerhedshuller, der ikke længere bliver lukket med opdateringer, og nedetid, der rammer medarbejdere, systemer og kundevendte funktioner.
Det er forståeligt at fokusere på, om netværket stadig fungerer i hverdagen. Men hvis udstyret ikke længere kan opdateres, eller infrastrukturen mangler overblik og vedligeholdelse, kan en enkelt sårbarhed få konsekvenser på tværs af virksomheden. En cybersikkerhedsrisikovurdering bør derfor se ud over hardwaren og afdække afhængigheder, mulige driftsafbrydelser og de funktioner, der skal kunne fortsætte under en hændelse.
Her får du et overblik over de vigtigste sikkerheds- og driftsrisici, hvordan du vurderer deres betydning, og hvilke tiltag der kan mindske dem. Vi gennemgår også, hvordan opdateringer, segmentering, dokumentation og løbende gennemgang kan bidrage til en mere stabil netværksdrift.
Vigtigste pointer
- Kortlæg, hvilke netværksenheder der stadig modtager sikkerhedsopdateringer, og prioritér udskiftning af udstyr uden support.
- Vurdér cybersikkerhedsrisici ud fra, hvilke systemer og forretningsfunktioner der afhænger af netværket.
- Begræns forbindelser mellem netværkssegmenter, så en sårbar enhed ikke får unødig adgang til andre systemer.
- Dokumentér ændringer, vedligeholdelse og beredskab, og gennemgå oplysningerne løbende, så de afspejler den aktuelle infrastruktur.
- Undersøg fælles afhængigheder mellem hovedsystemer og reserveløsninger, så ét svigt ikke sætter begge ud af drift.
Risici ved netværksudstyr uden sikkerhedsopdateringer
Risikoen ved forældet netværksinfrastruktur handler både om digitale angreb og driftsafbrydelser. Routere, switche, firewalls og servere forbinder de systemer, medarbejderne bruger til daglige opgaver.
Vurdering af eksisterende sikkerhedskontroller
En vurdering af sikkerhedskontroller undersøger, om organisationens tekniske værn og arbejdsgange stadig reducerer relevante risici. Gennemgå eksempelvis adgangsbegrænsninger, firewallregler, opdateringsrutiner og alarmer for usædvanlig netværkstrafik. Vurdér også, hvem der følger op, når værktøjer viser en afvigelse. En kontrol, der kun findes på papiret, beskytter ikke systemerne, hvis den ikke fungerer i den daglige drift.
Omkostninger til digital og fysisk sikkerhed
Udgifter til digital og fysisk sikkerhed dækker forskellige tiltag, der tilsammen beskytter udstyr, data og adgang til arbejdsområder. Et budget kan omfatte vedligeholdelse af netværksudstyr, softwareopdateringer, overvågning og fysisk sikring af serverrum. Ifølge Klima-, Energi- og Forsyningsministeriet har energivirksomheder behov for at afbøde risici ved hardware- og softwareaktiver, der ikke længere modtager system- og sikkerhedsopdateringer. En samlet vurdering hjælper ledelsen med at prioritere indsatsen frem for kun at reagere på synlige fejl.
Identifikation af forældet netværksudstyr
Forældet netværksudstyr er enheder, der ikke længere modtager nødvendige system- og sikkerhedsopdateringer, eller som ikke længere passer til organisationens behov. Hvordan vurderer man, om netværksudstyr er forældet eller ikke understøttes? Sammenhold enhedsoversigten med producentens oplysninger om support, opdateringsmuligheder og kendte begrænsninger. Notér model, funktion, placering og afhængige systemer, så det er tydeligt, hvad et udfald kan påvirke.
Fejlkonfigurationer kan skabe sårbarheder, selv når udstyret stadig modtager opdateringer. En firewallregel, der giver bredere adgang end nødvendigt, eller et gæstenetværk med forbindelse til interne systemer, kan øge risikoen. Gennemgå derfor regler og forbindelser ud fra, hvilke funktioner hver enhed skal understøtte. Begræns kommunikationen mellem netværkssegmenter til det nødvendige.
I kritisk digital infrastruktur kan én fælles fejl påvirke flere funktioner på én gang. En pumpestation kan eksempelvis være afhængig af både strømforsyning og digital styring. Derfor er det vigtigt at kende forbindelserne mellem netværksenheder, driftsudstyr og de systemer, medarbejderne er afhængige af.
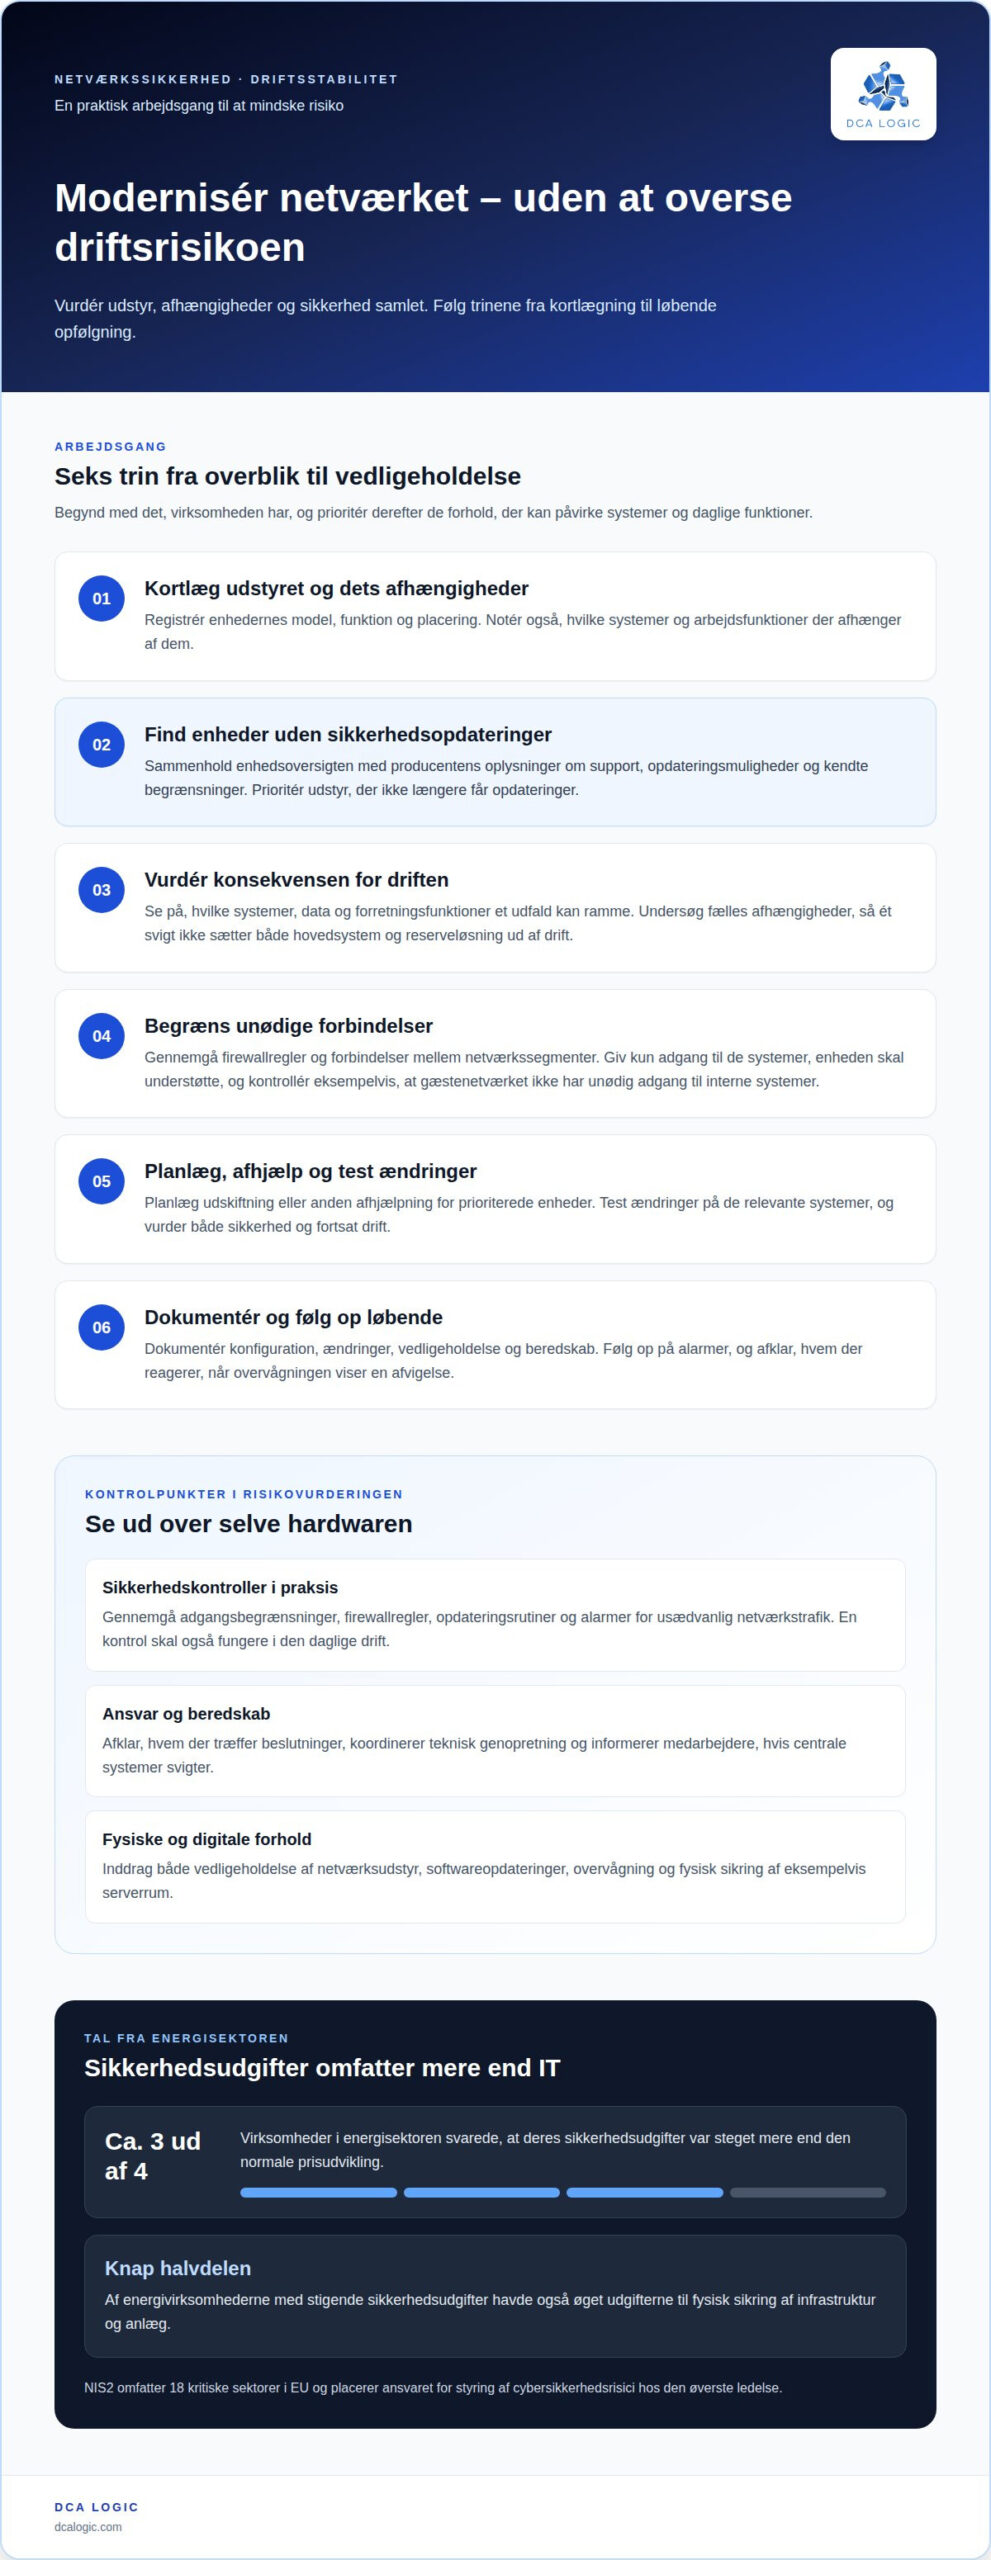
Hvilke trin bør virksomheder følge for at modernisere netværksinfrastrukturen sikkert? Begynd med at kortlægge udstyret og dets afhængigheder, prioritér enheder uden opdateringer, og planlæg derefter udskiftning eller afhjælpning. Test ændringer på relevante systemer, dokumentér konfigurationen, og følg op på alarmer og vedligeholdelse. Så kan organisationen behandle sikkerhed og drift som dele af samme beslutning.
Alle medarbejdere, systemer og applikationer i en virksomhed er afhængige af, at netværket fungerer sikkert. Kritisk infrastruktur består af indbyrdes afhængige systemer, så en fælles fejlkilde kan påvirke flere funktioner samtidig. Virksomheder bør holde netværksinfrastrukturen ajour med passende teknologi og sikkerhedspraksis. Regelmæssige opdateringer og vedligeholdelse af hardware og software kan være nødvendige for at bevare en sikker og effektiv netværksinfrastruktur.
Omtrent tre ud af fire virksomheder i energisektoren svarede, at deres sikkerhedsudgifter var steget mere end den normale prisudvikling. Knap halvdelen af energivirksomhederne med stigende sikkerhedsudgifter havde også øget udgifterne til fysisk sikring af infrastruktur og anlæg. Fysisk sikring og vedligeholdelse af netværket indgår dermed begge i arbejdet med at beskytte virksomhedens infrastruktur.
Hvad er en risikovurdering af cybersikkerhed?
En risikovurdering forbinder mulige cyberhændelser med de funktioner, data og systemer, de kan påvirke. Den giver ledelsen et grundlag for at prioritere indsatsen og planlægge håndteringen af hændelser.
Ledelsens ansvar for cybersikkerhed
Ledelsens ansvar er at sikre, at cybersikkerhedsrisici bliver vurderet, håndteret og fulgt op som en del af organisationens styring. Det er vigtigt, fordi beslutninger om ressourcer, ansvar og fortsat drift ikke alene er tekniske spørgsmål. NIS2 omfatter 18 kritiske sektorer i EU og placerer ansvaret for styring af cybersikkerhedsrisici hos den øverste ledelse.
En kriseplan bør beskrive, hvem der træffer beslutninger, når centrale systemer svigter, og hvordan medarbejderne får besked. Tag eksempelvis stilling til, hvilke funktioner der skal prioriteres, hvis et centralt datacenter bliver utilgængeligt. Planen bør også fastlægge, hvem der koordinerer teknisk genopretning, kommunikation og adgang til nødvendige ressourcer. Uden tydelige roller kan selv en kendt hændelse forsinke beslutninger.
Betydningen af cybersikkerhedsrisikovurderinger
En cybersikkerhedsrisikovurdering kortlægger trusler, sårbarheder og konsekvenser for virksomhedens drift og data. Den er vigtig, fordi organisationen kan være afhængig af systemer, der ikke umiddelbart virker forretningskritiske. Vurderingen bør derfor omfatte forbindelser mellem netværk, interne systemer og applikationer, også når de normalt betragtes som sikre.
Vurderingen skal hjælpe virksomheden med at prioritere konkrete tiltag frem for at behandle alle risici ens. Hvis et system både indeholder vigtige oplysninger og understøtter en central funktion, kan et udfald påvirke flere arbejdsprocesser. Overvej derfor både tab af dataadgang, uautoriseret adgang og forsinket genopretning. Løbende overvågning kan desuden hjælpe med at opdage ændringer, der gør den oprindelige vurdering mindre dækkende.
Destruktive cyberangreb mod energisektoren viser, hvorfor beredskab skal omfatte mere end forebyggelse. Forsvarets Efterretningstjeneste har hævet trusselsniveauet for destruktive cyberangreb fra middel til høj. Virksomheder med afhængigheder til energi eller andre kritiske funktioner bør derfor også vurdere, hvordan driften opretholdes, og hvad der skal ske, hvis centrale systemer sættes ud af kraft.
Beregning og prioritering af cyberrisici
Prioritering af cyberrisici bygger på sandsynligheden for en hændelse og dens mulige konsekvenser. Det hjælper ledelsen med at rette opmærksomheden mod de scenarier, der kan skade driften, data eller organisationens robusthed mest. Vurderingen behøver ikke begynde med komplicerede beregninger: Beskriv hændelsen, de berørte systemer og konsekvensen af, at en vigtig funktion bliver utilgængelig.
Sammenlign derefter risiciene ud fra de samme kriterier. Et angreb, der kan afbryde en central funktion, kan kræve hurtigere handling end en hændelse med begrænset betydning for driften. Notér også eksisterende kontroller og resterende sårbarheder. Så kan ledelsen følge, om ændringer i adgang, overvågning eller beredskab faktisk påvirker risikobilledet.
Stabil adgang til forretningskritiske applikationer
Forretningskritiske applikationer kræver et netværk, hvor medarbejdere og systemer har stabil adgang uden unødige forbindelser. Hvis eksempelvis økonomisystemet, lagerstyringen eller den digitale adgangskontrol ikke kan nås, kan arbejdsprocesserne blive forsinket. Virksomhedens tekniske adgangsregler bør derfor både understøtte den daglige drift og begrænse, hvad en kompromitteret enhed kan tilgå.
Begynd med at fastlægge, hvilke enheder der må oprette forbindelse. En virksomhed kan eksempelvis registrere arbejdscomputere, printere, telefoner og IoT-udstyr sammen med deres funktion og ansvarlige afdeling. En ny eller ukendt enhed bør ikke automatisk få samme adgang som en administreret arbejdscomputer. En tydelig politik gør det lettere at opdage udstyr, der ikke passer ind i det kendte driftsmiljø.
Adgangskontrol handler også om at følge med i, hvordan forbindelserne bruges. Overvåg netværket for aktivitet, der afviger fra enhedens normale funktion. Hvis en printer eksempelvis forsøger at kommunikere med systemer, den ikke har brug for, bør hændelsen undersøges. Overvågning kan hjælpe organisationen med at opdage uregelmæssigheder, mens der stadig er mulighed for at begrænse adgangen.
En enkelt sårbar enhed kan bringe hele virksomhedens netværk i fare, hvis forbindelserne er for åbne. Center for Cybersikkerhed angiver, at netværkssegmentering generelt bør implementeres. Segmentering opdeler netværket i områder, så enheder og systemer kun kommunikerer, når deres funktion kræver det. Gæsteadgang kan eksempelvis holdes adskilt fra interne systemer, mens teknisk udstyr får adgang til de nødvendige tjenester.
Systemer, der er svære at opdatere, bør placeres i deres eget netværkssegment. Så kan forbindelserne begrænses til det nødvendige, samtidig med at organisationen bevarer adgangen til den funktion, udstyret understøtter. Det er særligt relevant, hvis en enhed stadig er nødvendig, men ikke kan følge samme opdateringsrutine som nyere teknologi. Segmentering fjerner ikke alle risici, men kan begrænse, hvor langt et problem spreder sig.
Privilegerede adgangsrettigheder kræver særskilt styring, fordi de kan give adgang til centrale systemer og konfigurationer. Begræns administratoradgangen til de opgaver, der kræver den, og hold den adskilt fra almindelig medarbejderadgang. Hvis en medarbejder eksempelvis skal bruge et forretningssystem, bør det ikke automatisk give adgang til netværksindstillinger eller andre brugeres data. Færre unødige rettigheder gør adgangen lettere at gennemgå.
Når teknologien eller medarbejdernes roller ændres, bør adgangen tilpasses den nye situation. Når en arbejdsopgave afsluttes, kan tilknyttede rettigheder fjernes eller justeres. Gennemgå også forbindelserne mellem netværkssegmenter, så midlertidig adgang ikke bliver stående uden et driftsmæssigt formål. Klare regler, overvågning og begrænsede privilegier hjælper organisationen med både at understøtte applikationer og håndtere uventet aktivitet.
Afhjælpning, dokumentation og løbende gennemgang
En risikovurdering skaber først værdi, når den fører til konkrete ændringer og holdes ajour. Knyt derfor hver sårbarhed til en ansvarlig, en handling og dokumentation for opfølgningen. Hvis en firewall eksempelvis mangler en relevant opdatering, bør registreringen vise, hvad der skal ændres, hvem der håndterer det, og hvordan ændringen påvirker kommunikationen mellem systemerne.
Begynd med at prioritere de kritiske risici ud fra mulige konsekvenser for adgang, data og drift. Opdatér firewallregler, fjern forbindelser uden et aktuelt formål, og begræns adgangen til de systemer, der skal kunne kommunikere. Hvis en sårbar enhed ikke kan opdateres med det samme, kan begrænsede netværksforbindelser mindske dens eksponering, mens en langsigtet løsning planlægges.
Dokumentér ændringer i hardware og software, så den næste gennemgang tager udgangspunkt i den faktiske infrastruktur. En oversigt kan registrere enhedens funktion, placering, ansvarlige, opdateringsstatus og afhængigheder. Hvis en netværksændring eksempelvis påvirker adgangen til et lagerstyringssystem, bør både ændringen og dens driftsmæssige konsekvens fremgå. Det gør fejlsøgning og senere prioritering mere præcis.
En backup dokumenterer ikke i sig selv, at driften kan genetableres. Beskriv, hvilke systemer kopien omfatter, hvor den ligger, og hvordan den tages i brug. Afprøv gendannelsen, og registrér resultatet, herunder afhængigheder, der kan forsinke processen. Backup bør ligge i et netværkssegment, der er adskilt fra de produktionssystemer, kopien skal beskytte.
Overvågning af netværkstrafik og en hændelsesplan supplerer den forebyggende indsats. Fastlæg, hvilke signaler der udløser undersøgelse, hvem der håndterer fundet, og hvordan berørte funktioner prioriteres. Regelmæssig gennemgang af firewallregler og alarmer kan afsløre ændringer, der ikke længere passer til organisationens behov. Medarbejderuddannelse kan også hjælpe med at opdage og indberette mistænkelige hændelser.
Ifølge Den Europæiske Union bør finansielle virksomheder kontrollere, om leverandører yder support til IKT-aktiver, og om relevante patches og opgraderinger installeres efter dokumenterede processer. Det er også nyttigt for andre organisationer at registrere supportstatus og opdateringsforløb. Det synliggør leverandørafhængigheder og gør det lettere at planlægge håndteringen af sårbarheder, før de påvirker kritiske funktioner.
Gennemgå dokumentationen, når systemer, adgangsforhold eller leverandører ændres, og inddrag erfaringer fra hændelser og gendannelsestest. En risikovurdering som led i GDPR-relateret compliancearbejde bør følge ændringer i systemer, der behandler personoplysninger. En fast proces for ansvar, opfølgning og dokumentation gør det lettere at beskytte infrastrukturen og vurdere, om afhjælpningen stadig virker.
Risiko for nedetid fra forældet eller ikke-administreret netværksinfrastruktur
Forældet eller ikke-administreret netværksinfrastruktur kan afbryde adgangen til systemer og forsinke arbejdet på tværs af virksomheden. Danske små og mellemstore virksomheder kan være særligt udsatte, når få medarbejdere har ansvar for netværket, eller flere funktioner afhænger af samme udstyr.
Nedetid opstår ikke kun, når en enhed går fysisk i stykker. En router, switch eller firewall kan stadig være tændt, men skabe ustabil kommunikation, hvis den er fejlkonfigureret eller ikke længere får opdateringer. Hvis eksempelvis lagerstyring og ordrebehandling bruger samme netværksforbindelse, kan én fejl forsinke begge arbejdsprocesser. Et svagt netværk kan også føre til datatab, økonomiske tab og svækket tillid hos kunder og partnere.
Et angreb kan forværre situationen, hvis det rammer en enhed med adgang til flere systemer. Angribere kan bevæge sig langsomt gennem netværket og indsamle oplysninger før et større angreb. Uden værktøjer til at opdage unormal aktivitet kan trusler forblive uopdagede i uger eller måneder. Derfor bør adgang, alarmer og kommunikation mellem netværksområder vurderes sammen med driftsberedskabet.
Netværks- og forbindelsesproblemer udgjorde 23 % af årsagerne til driftsforstyrrelser i IT-tjenester i Uptimes undersøgelse af robusthed fra 2026. For den enkelte virksomhed afhænger konsekvensen af, hvilke funktioner der bliver ramt, og hvor hurtigt medarbejderne kan udføre deres opgaver uden systemerne. En afbrudt forbindelse til et økonomisystem kan eksempelvis forsinke fakturering, mens et udfald i lageret kan bremse plukning og varemodtagelse.
Små og mellemstore virksomheder kan have færre interne ressourcer til at opdage fejl, holde dokumentationen ajour og koordinere genopretning. Derfor kan det tage længere tid at håndtere en ukendt netværksændring eller manglende leverandørsupport. Kortlæg, hvem der har ansvar for hver enhed, hvilke forretningsprocesser den understøtter, og hvordan medarbejderne skal arbejde, hvis forbindelsen forsvinder. En konkret beredskabsplan bør også vise, hvem der beslutter, hvilke funktioner der genstartes først.
Undersøg også, om reserveløsningen kan rammes af samme hændelse som hovedforbindelsen. To forbindelser, der følger samme kabelrute, kan eksempelvis blive afbrudt samtidig. En reserve giver først reel robusthed, når organisationen kender de afhængigheder, der kan sætte både hovedsystem og reserve ud af drift. Planen bør derfor beskrive, hvilke systemer der skal genoprettes først, hvem der udfører arbejdet, og hvordan kritiske data genskabes.
Den praktiske prioritering begynder med at forbinde tekniske fejl med deres driftsmæssige konsekvenser. Registrér eksempelvis, hvilke applikationer der stopper ved et netværksudfald, hvilke manuelle arbejdsgange der kan bruges midlertidigt, og hvem der har ansvar for at genoptage driften. Når virksomheden kender disse sammenhænge, bliver det lettere at vælge mellem vedligeholdelse, udskiftning og ændringer i netværksarkitekturen.
DCA Logic
DCA Logic kan hjælpe jer med at omsætte en risikovurdering til konkrete overvejelser om netværksinfrastrukturen. Det er relevant, når udstyr mangler opdateringer, forbindelser er ustabile, eller virksomheden mangler et samlet overblik over afhængigheder og sikkerhedskontroller.
Med udgangspunkt i jeres drift kan I afklare, hvilke netværksfunktioner der bør prioriteres, og hvordan infrastrukturen kan tilpasses behovet. Det giver et praktisk grundlag for at planlægge ændringer, der tager hensyn til adgang, sikkerhed og kontinuitet i de daglige arbejdsprocesser.
Kontakt DCA Logic for en dialog om jeres netværksinfrastruktur og mulighederne for at arbejde videre med de identificerede risici.
Gør næste skridt tydeligt
En netværksgennemgang er mest værdifuld, når den omsættes til en prioriteret plan. Begynd med at beslutte, hvilke driftsfunktioner der skal beskyttes først, og hvilke afhængigheder der kræver særlig opmærksomhed. Risikoen ved forældet netværksinfrastruktur handler ikke kun om udstyrets alder, men også om, hvordan det understøtter virksomhedens systemer og daglige arbejde.
Når I planlægger ændringer, bør netværk, IoT-enheder og andet tilsluttet udstyr ses i sammenhæng. DCA Logics løsninger omfatter blandt andet en TP-LINK Omada-router, en Milesight IoT Building Gateway og intelligente skabe. Hvilke elementer der er relevante, afhænger af jeres behov og udstyrets rolle i driften.
En faglig dialog kan hjælpe jer med at afklare, hvor det giver mening at begynde, og hvordan næste skridt passer til jeres organisation. Tal med DCA Logic om jeres netværk, og få et bedre grundlag for at planlægge en stabil og sikker infrastruktur.
Ofte stillede spørgsmål
Hvilke risici adresseres?
En vurdering ser på, hvordan en hændelse kan påvirke fortrolighed, korrekthed og tilgængelighed af virksomhedens informationer. Det kan eksempelvis være uvedkommendes adgang til kundeoplysninger, ændringer i ordredata eller manglende adgang til et lønsystem. Medtag også følgevirkningerne: Hvis medarbejdere ikke kan se aktuelle lagerdata, kan fejl i plukning og levering påvirke kunder og samarbejdspartnere.
Hvilke tiltag kan overvejes?
Vælg tiltag ud fra den konkrete risiko og den funktion, der skal beskyttes. Det kan være at gennemgå ændringer før implementering, afprøve dem på et afgrænset system og have en plan for at rulle ændringen tilbage, hvis den skaber fejl. Sørg også for, at ansvar for vedligeholdelse og dokumentation følger med, når udstyr eller arbejdsgange ændres.
Hvor skal jeg begynde at forbedre min fysiske IT-infrastruktur?
Begynd med de fysiske forhold, der kan påvirke flere systemer samtidig. Gennemgå server- og netværksrum for tydelig mærkning, ordnede kabler, adgangskontrol og synlige tegn på varme eller støv. Notér, hvor strømforsyning og netværksforbindelser kommer ind, og hvilke enheder der deler dem. Det giver et praktisk grundlag for at prioritere forbedringer uden først at ændre hele infrastrukturen.
Hvordan påvirker den fysiske infrastruktur IT-effektiviteten?
Den fysiske infrastruktur påvirker, hvor hurtigt medarbejdere kan bruge systemerne, og hvor effektivt tekniske fejl kan lokaliseres. Hvis kabler og enheder ikke er mærket, kan det kræve ekstra trin at finde den berørte forbindelse under fejlsøgning. Tydelig dokumentation af placeringer og forbindelser gør vedligeholdelse lettere og hjælper med at planlægge ændringer med færre forstyrrelser af den daglige drift.
Hvornår er foranstaltningen nødvendig?
En gennemgang er særlig relevant, når udstyr nærmer sig slutningen af sin supportperiode, forbindelsesproblemer gentager sig, eller virksomheden tilføjer nye systemer. Ændringer i lokaler, arbejdsprocesser eller leverandører kan også gøre tidligere forudsætninger om adgang og drift forældede. Brug disse hændelser som anledning til at genbesøge vurderingen, så beslutninger bygger på den aktuelle anvendelse frem for gamle antagelser.
Hvilke sikkerhedsrisici giver forældet netværksinfrastruktur?
Udstyr uden sikkerhedsopdateringer kan have sårbarheder, som producentens almindelige opdateringer ikke længere retter. Risikoen afhænger også af, hvor udstyret er placeret, og hvilke data eller funktioner det kan nå. En ældre enhed tæt på følsomme systemer kræver derfor en anden prioritering end udstyr, der er isoleret og kun udfører en afgrænset opgave.
Hvordan øger ældre netværksudstyr risikoen for cyberangreb og datalæk?
Ældre udstyr kan give angribere en svag adgangsvej, især hvis det mangler sikkerhedsrettelser eller bruger en konfiguration, der ikke længere passer til virksomhedens behov. Hvis en angriber får adgang, kan oplysninger blive eksponeret, hvis adgangen til data ikke er begrænset efter arbejdsopgave. Gennemgå derfor, hvilke systemer enheden kan nå, og om dens adgang stadig er nødvendig.
Hvilke driftsproblemer og nedbrud kan forældede netværk medføre?
Et forældet netværk kan give ustabile forbindelser, langsom adgang til applikationer og kompatibilitetsproblemer, når nye enheder eller programmer tages i brug. Medarbejdere kan eksempelvis opleve, at et fælles fagsystem afbrydes, mens den trådløse forbindelse genoprettes. Sådanne hændelser kan forsinke sagsbehandling, lagerarbejde eller kundebetjening, selvom virksomhedens øvrige udstyr stadig fungerer.